メールやチャットで「このコードを入力してください」と案内され、見慣れた認証画面が表示されて困っていませんか。
同僚や取引先からの連絡に見えても、届いたコードを打ち込むのは大変危険です。
結論、心当たりのない画面でコードの入力を求められたら、作業をすぐに中断してください。
攻撃者が発行したコードを本物の画面に入れさせ、裏でアカウントを乗っ取ろうとしているからです。
この記事の手順を確認すれば、不審なコードの入力を防げます。
万が一入れてしまった場合でも、直後に何をすべきかが分かります。
私が2026年9月25日に実際の認証画面を開いて確認した挙動をもとに解説します。
まずは「マイ サインイン」を開いて、直近のログイン履歴を確認することから始めましょう。
ここからは、EvilTokensで何が起きたのかを順番に見ていきますね。
EvilTokensで何が起きたのか?
米国時間の2026年9月22日、Microsoftが犯罪サービス「EvilTokens」を摘発しました(公式発表)。
摘発を主導したのは、同社の特別対策チームDCUです。
この犯罪により、世界で1万2,000件超の受信箱が乗っ取られていました。
米国の連邦裁判所の命令を得た民事措置として実施されています。
サービス運営サイト50件を押収し、関連ドメイン150件超を無効化しました。
作戦にはHealth-ISACやCloudflare、Coinbase、OpenAIなどが協力しています。
また、ロンドン警視庁も2026年9月11日に男2人を逮捕しました。
被害を受けた1万超の組織では、メール受信箱が乗っ取られていました。
被害国は米国やカナダ、英国、オーストラリアなど広範囲にわたります。
公式発表に日本が名指しされた記述はありません。
しかし、日本語の文面もAIなら自然に作れるため、国内企業でも同様のリスクがあると私は考えます。
実は、これらの被害者はパスワードを盗まれたわけではありませんでした。
EvilTokensは、2026年2月に登場したPhaaS(詐欺ツールの定額提供サービス)です。
Telegramで、初期費用1,500ドル+月500ドルの定額で売られていました。
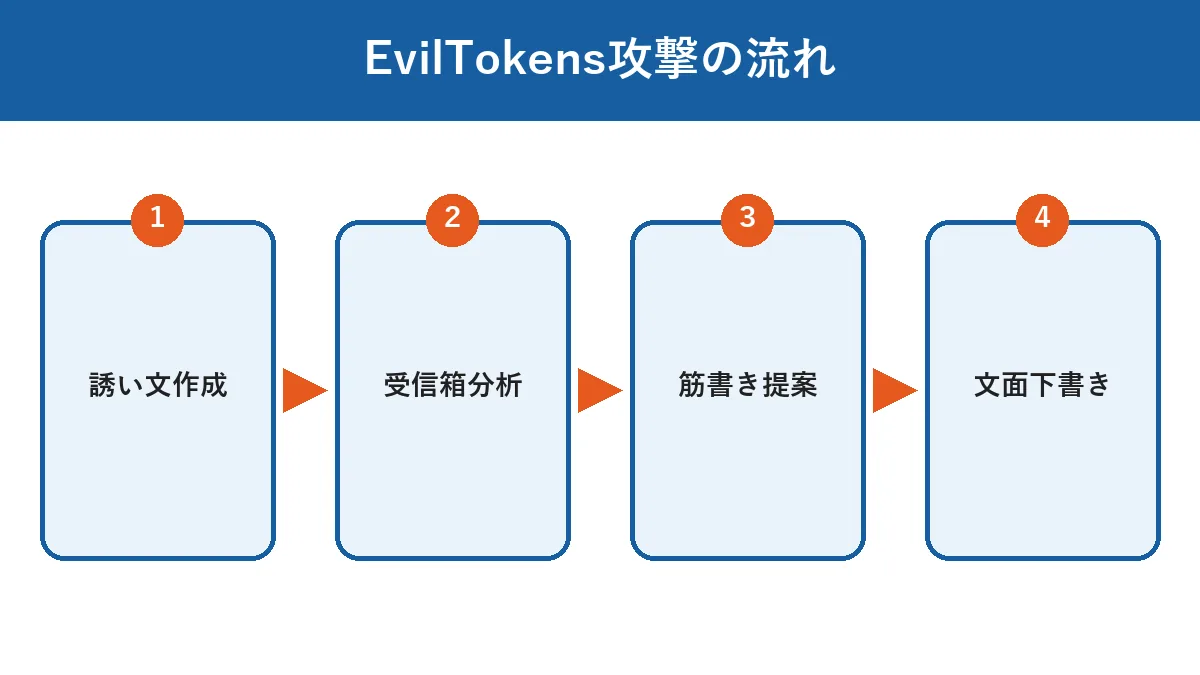
最大の特徴は、攻撃のすべての工程にAIが深く組み込まれていた点です。
AIの悪用は、標的に合わせたフィッシングメールの作成だけにとどまりません。
侵入後にメール受信箱をAIで分析し、支払いの承認権限を持つ人物をAIで洗い出していました。
さらに、詐欺の筋書きの提案や、取引先になりすます文面の下書きもAIが行っていました。
サービス自体の大部分もバイブコーディングで作られていたと報告されています。
では、なぜ本物のMicrosoftの画面を使って、多くの人がだまされてしまったのでしょうか。
なぜ本物の画面で騙されるのか?
だまされる理由は、コードを発行したのが攻撃者で、入力する画面自体は本物だからです。
意外なことに、正規のURLに正しいコードを入れるため、URLを確かめるだけの対策をすり抜けてしまいます。
私が2026年9月25日、Chromeで「microsoft.com/devicelogin」を開いて確認しました。
正規のドメインである「login.microsoftonline.com」へ正しく転送されました。
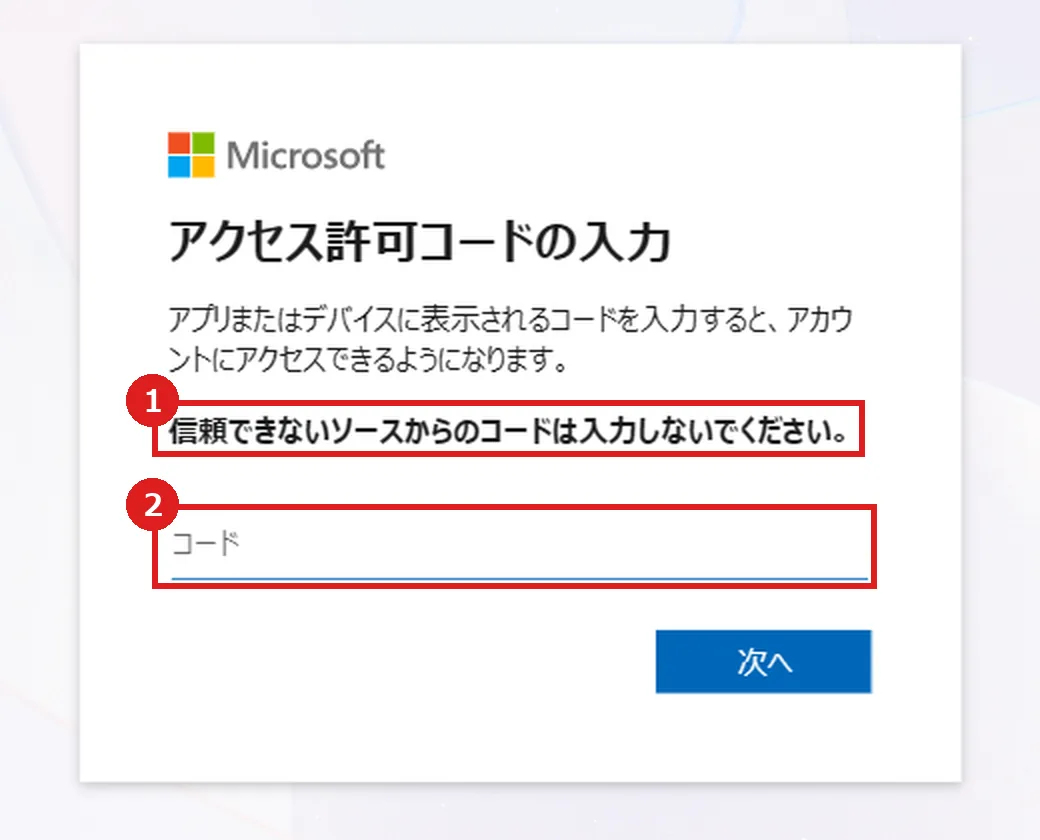
実際の画面上部には①の警告文が表示されています。
そして中央に②の英数字を入力する枠が配置されていました。
悪用されたのは、デバイスコード認証という正規の機能です。
文字入力が難しいスマートテレビやプリンターなどでサインインするために作られました。
機器に表示されたコードを、別のPCやスマホから入力して認証を完了させます。
MicrosoftとESETの分析によると、パスワードが破られたわけではありませんでした。
手口の流れはとても単純です。
まず攻撃者が自分のパソコンからMicrosoftへのサインインを開始します。
画面に表示された認証コードを、メールやチャットで標的の社員へ送ります。
社員は本物の画面でコードを入力し、手元のスマホで多要素認証を済ませてしまいます。
この操作により、社員本人が承認した扱いになります。
結果として、攻撃者のパソコンにログイン済みの通行証が渡ってしまいます。
たとえるなら、泥棒が玄関に来て「受付番号をアプリに入れて」と頼むようなものです。
番号を入れた瞬間に、泥棒用の合鍵が発行されてしまいます。
偽の画面を作る手口と違い、ブラウザには本物のURLが表示されます。
そのため、「URLが公式ドメインか確認する」という従来の対策だけでは防げません。
乗っ取られた場合に社内でどんな危険が広がるのか、次へ進みましょう。
会社の業務にどんな危険があるか?
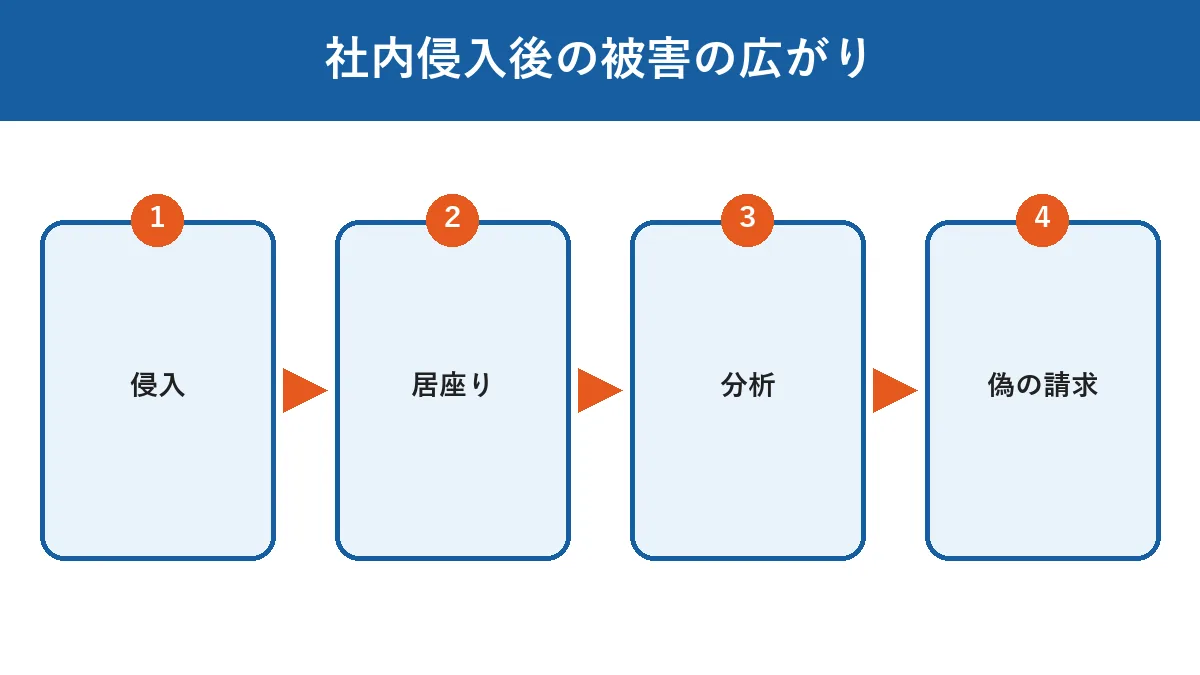
危険なのは、1人のアカウントから取引先へ偽請求書が送られ、金銭被害につながる点です。
乗っ取られた本人の正規アドレスから届くため、受け取った側も疑いにくいからです。
侵入に成功した攻撃者は、リフレッシュトークン(通行証の引換券)を入手します。
この引換券がある限り、パスワードを入れ直さずに社内システムへ居座り続けられます。
侵入後の手口も巧妙です。
EvilTokensのAIツールは、過去のメール履歴を読み込みます。
日常のやり取りを要約・翻訳しながら、支払い案件や承認権限を持つ人物を割り出します。
さらに、発覚を遅らせるため、気づかれないように受信トレイのルールを作ります(Microsoftの分析)。
そのため、被害者本人は不審なやり取りに気づきにくくなります。
たとえば、経理担当者のメールが乗っ取られた場面を考えます。
攻撃者のAIは、過去のメールから取引先との金銭のやり取りを特定します。
そして支払期日の直前に、「振込先を変更しました」と偽の請求書を送信します。
普段のアドレスから自然な日本語で届くため、相手も信じて振り込んでしまいます。
特に経理や人事、営業など、お金や契約を扱う部署は狙われやすい傾向があります。
こうした被害を防ぐため、怪しい要求を見分けるポイントを確認していきましょう。
怪しいコード要求はどう見分ける?
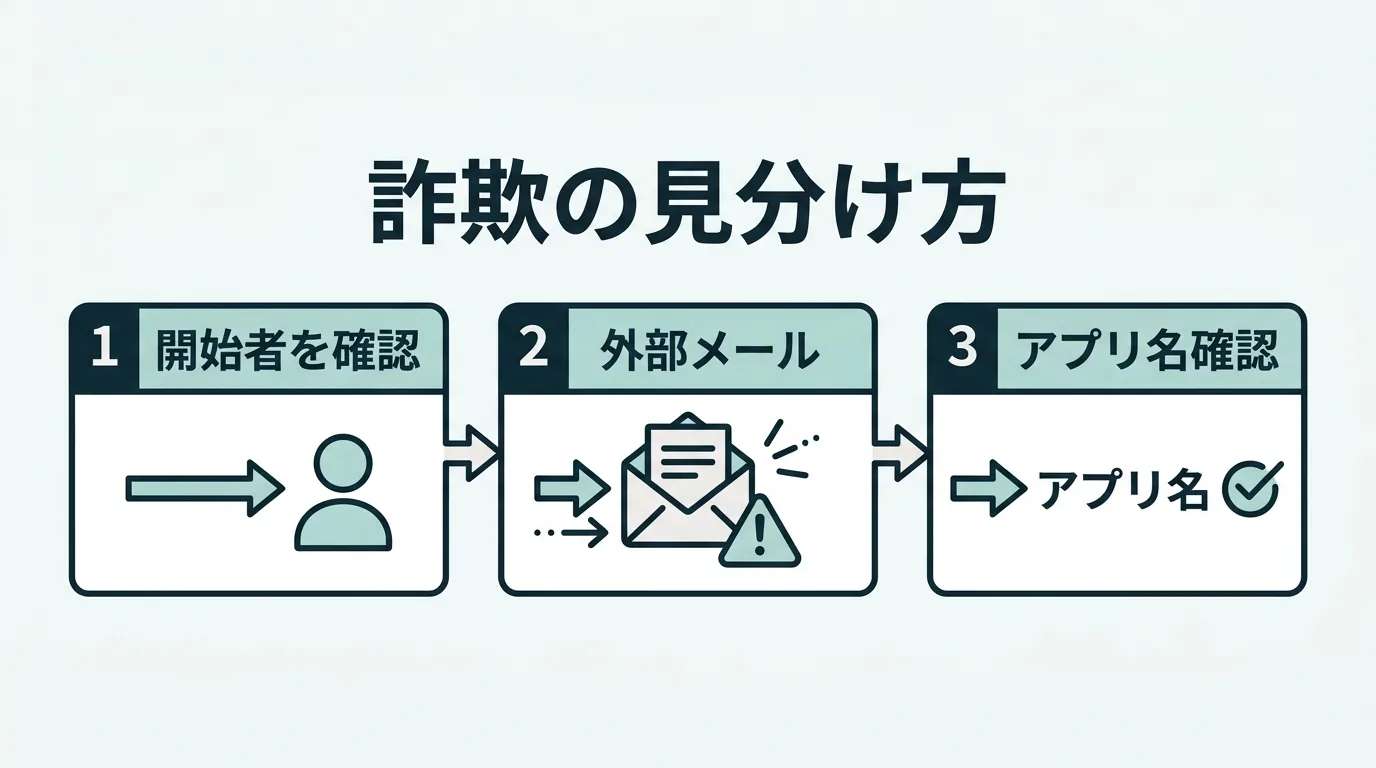
見分ける基準は、「そのサインインを自分で始めたかどうか」です。
デバイスコード認証は、自分の機器同士を連携させるために使うからです。
他人がメールやチャットでコードを送り、入力を指示する使い方は正規の業務では通常ありません。
実機の画面上部に表示されていた①の注意書きを確認してください。
画面には「信頼できないソースからのコードは入力しないでください。」と明記されています。
Microsoftの公式ドキュメントも、フィッシングに使われうるリスクの高い方法だと書いています。
他人から指定されたコードを入力する行為は、それ自体が危険な兆候です。
メールの表示形式にも注意を払いましょう。
社外からのメールに「外部」や「EXTERNAL」といった警告表示がないか確認します。
また、サインイン画面に表示されるアプリ名もしっかり確認してください。
自分で始めた操作でなければ、承認手続きを進めてはいけません。
見分け方が分かったら、今日できる対策を順番に確認していきましょう。
今日できる対策は何から始めるか?
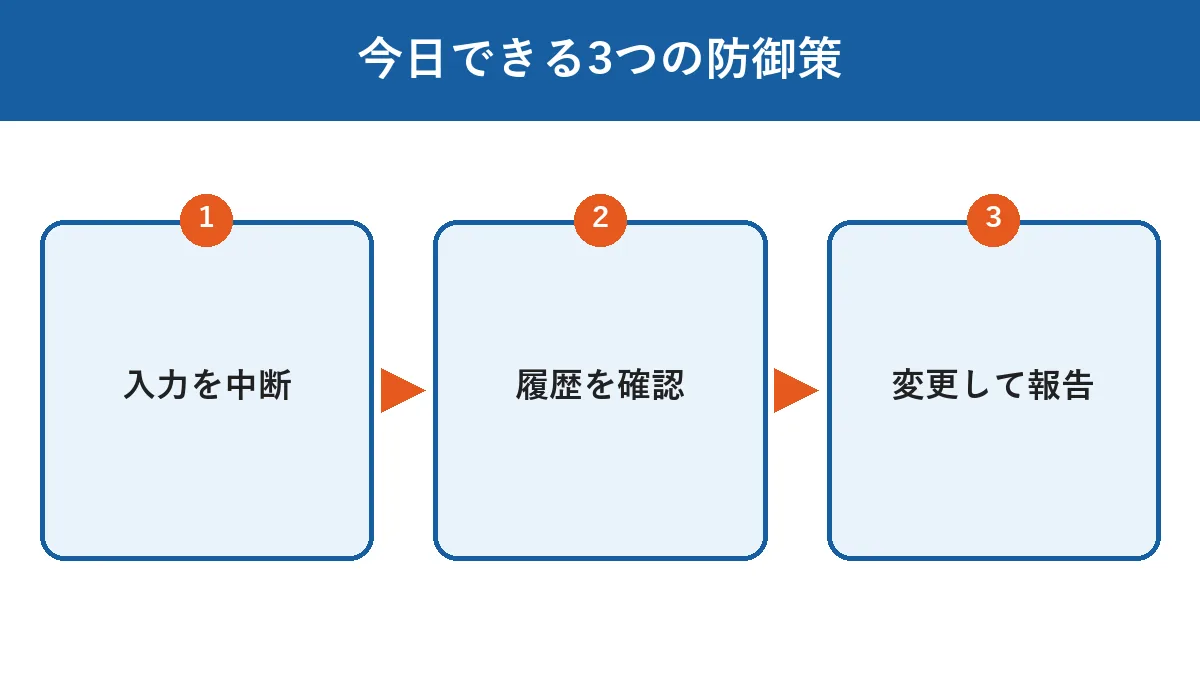
今日から実践できる防御策は、次の3つの手順です。
不審な要求を入り口で遮断し、すでに侵入されていないかを確かめるためです。
- 心当たりのないコード入力依頼はすべて中断する
メールやチャットで頼まれたコード入力は、上司や取引先からであっても手を止めます。 - 「マイ サインイン」を開いてログイン履歴を確認する
ブラウザで「mysignins.microsoft.com」にアクセスします。
左メニューの[最近のアクティビティ]を開き、各項目を確認します。
見知らぬ場所や時刻、アプリからの接続がないかチェックしましょう。
この機能は職場や学校のアカウントが対象です。 - 不審なアクセスがあればパスワードを変更して情シスへ報告する
覚えのない項目があれば、公式サポートの案内に従いパスワードを変更します。
あわせて社内のシステム管理者へ連絡してください。
パスワード変更だけでは、攻撃者側の通行証が残ってしまう場合があるためです。
日頃の連絡手順を見直すことも有効です。
取引先から振込先変更をメールで求められた際は、別の信頼できる手段で確認します。
電話などで直接確認することで、なりすましによる被害を防げます。
では、すでにコードを入力してしまった場合はどうすればよいでしょうか。
もしコードを入力してしまったら?
コードを入力した場合は、すぐに社内の管理担当者へ連絡してください。
要するに、パスワード変更だけでなく管理者の手でセッションを止めてもらう必要があります。
パスワードを変更しただけでは、攻撃者側のトークンが無効化されない場合があるためです。
報道(The Hacker News)によると、セッションを取り消さない限り不正アクセスが続く危険があります。
Microsoftもセッションの取り消しを推奨しています。
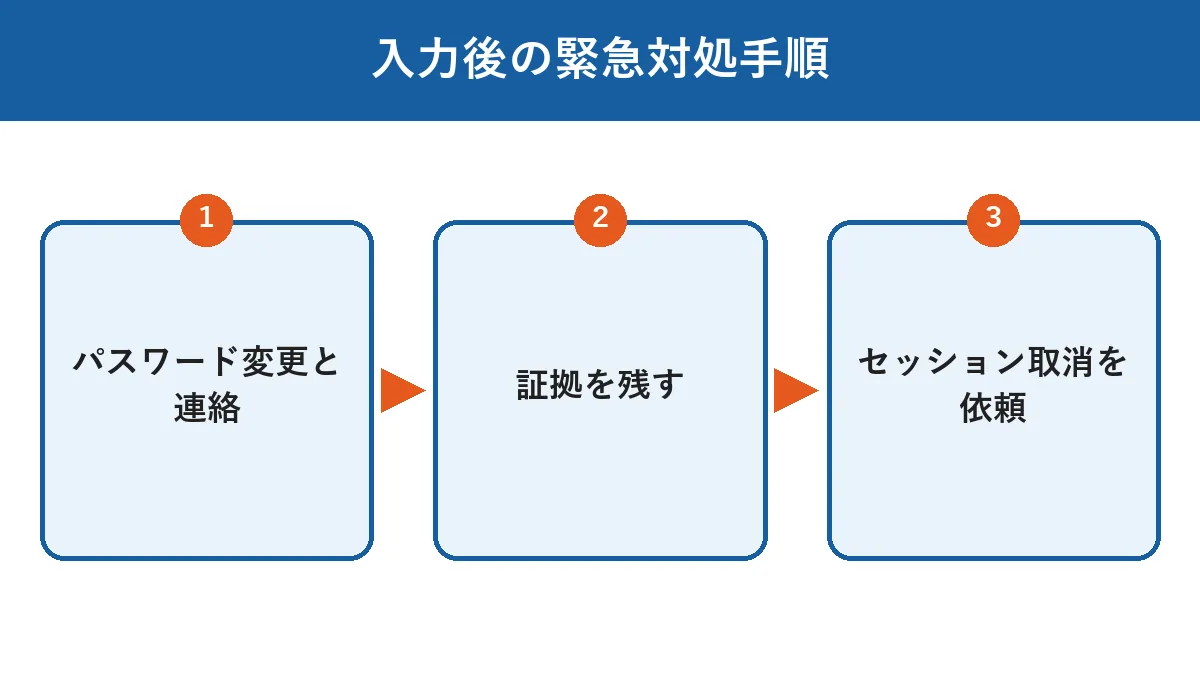
入力に気づいたときは、落ち着いて次の順序で対処しましょう。
- パスワードを変更し、すぐに管理者へ連絡する
公式サポートの案内に従いパスワードを変更し、社内のシステム管理者へ連絡します。
何時何分にどのような画面でコードを入力したかを詳しく伝えましょう。 - コードが届いたメッセージや画面を証拠として残す
届いたメールやチャットの文面、入力時刻を消さずに残します。 - 管理者に依頼してセッションを取り消してもらう
Entra管理センターのユーザー概要画面から[セッションの取り消し]を実行してもらいます。
社内に専任管理者がいない場合は、契約しているサポート窓口へ相談してください。
できるだけ早く管理担当者へ連絡することが、被害を防ぐ要点です。
セッションを取り消せれば、その後の不正なサインインを止められます(作られたルールは別に確認が要ります)。
続いて、システム管理者側で打つべき根本対策を見ていきましょう。
会社の管理者はどう防ぐべきか?
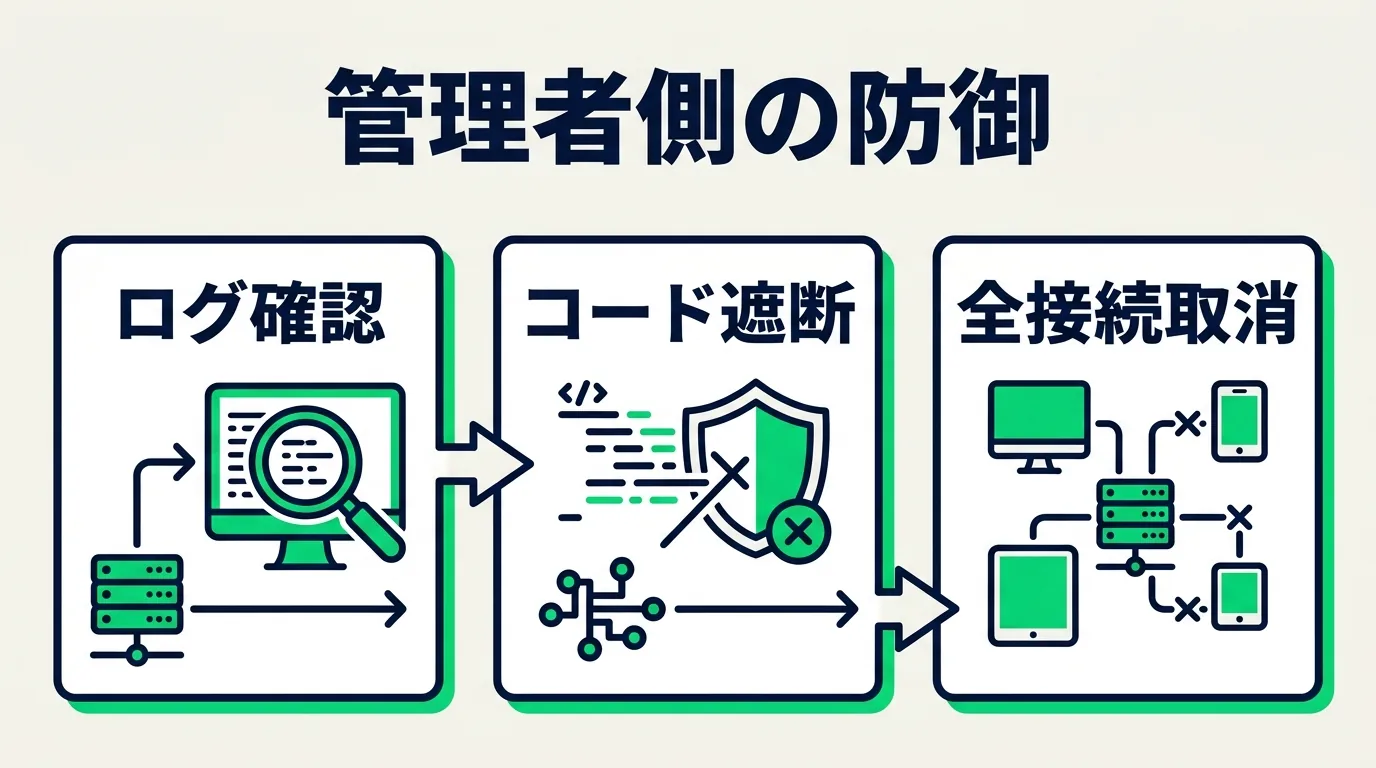
根本的な対策は、条件付きアクセスでデバイスコード認証を原則ブロックすることです。
Microsoftの公式文書でも、遮断することが推奨されています。
まずは社内での利用実態を調査します。
Microsoft Entra管理センターのサインインログを開きます。
「認証プロトコル」フィルターでデバイスコード認証を絞り込んで確認しましょう。
業務で使われていなければ、条件付きアクセスでブロックする設定を作成します。
突然の業務停止を防ぐ工夫も大切です。
まずは「レポート専用モード(要するに、止めずに試運転する設定のこと)」で監視します。
業務への影響がないことを確かめてから、本番適用すると安心です。
アカウント侵害が疑われる場合は、初期対応を迅速に行います。
Entra管理センターのユーザー概要ページを開きます。
ここで「セッションの取り消し」(Revoke sessions)を実行してください。
パスワードの変更だけでなく、セッションの取り消しも必ずセットで実施します。
さらに、作成された悪意ある受信トレイのルールや、新規端末の登録履歴も確認します。
平時からFIDO2やパスキーの導入を進めておくと、より強固な保護が期待できます。
続いて、よく勘違いされる点を3つ確かめます。
認証のトラブルでよくある疑問は?
多要素認証やURLの正しさを過信しないことが大切です。
本人の正規認証をそのまま利用する手口だからです。
多要素認証を設定していれば防げますか
多要素認証を設定しているだけでは、この手口を防ぐことはできません。
利用者本人が正規の画面で承認操作を行ってしまうからです。
攻撃者は、利用者に多要素認証を代行させています。
承認通知が届いたときは、自分が始めた操作か確認する習慣が欠かせません。
アドレスバーが本物のMicrosoftなら安全ですか
アドレスバーの表示が本物であっても、安全の証明にはなりません。
正規のサインイン用ドメインである「microsoft.com/devicelogin」へ誘導されるためです。
接続先は本物のサーバーなので、URL確認だけでは見抜けません。
「コードを入力すること自体の正当性」を冷静に判断しましょう。
コードに有効期限はありますか
デバイスコード認証の仕様として、コードは既定の約15分で無効になります。
そのため、急がせる誘い文句が使われやすいと考えられます。
急かされたときほど一度手を止めましょう。
最後に、今日の要点を状況別の対応表で振り返ってみます。
状況に応じた対策のまとめは?
状況に応じた基本行動を一覧表に整理しました。
行動指針が明確であれば、急なトラブルでも焦らずに対処できるからです。
| 直面している状況 | 会社員が今すぐやること | システム管理者が行うこと |
|---|---|---|
| コード入力の依頼が届いた | 作業を直ちに中断し、コードを入力しない | 社内へ注意喚起を出し、類似の不審メールを調査する |
| うっかりコードを入力してしまった | パスワードを変更し、速やかに情シスへ報告する | セッションの取り消しを実行し、不審な設定を確認する |
| 特に不審な連絡は届いていない | マイ サインインで直近のログイン履歴を確認する | 条件付きアクセスでデバイスコード認証をブロックする |
攻撃の手口は巧妙化していますが、基本原則を守ることが大切です。
要するに、「自分で始めていない認証要求には応じない」ことで、侵入を防ぎやすくなります。
最初の一歩として、まずはブラウザから「マイ サインイン」を開いてみてください。
mysignins.microsoft.com にアクセスします。
直近のサインイン履歴に見知らぬ接続元がないかを確かめてみましょう。
わずかな時間で、自分のアカウントの安全を確認できます。
参考資料と公式発表(確認日: 2026-09-25)
- Microsoft On the Issues: Disrupting EvilTokens: The AI chatbot built for cybercrime(2026年9月22日)
- Microsoft Security Blog: Unmasking EvilTokens: Getting to the root of device code phishing(2026年9月22日)
- The Hacker News: Microsoft Takes Down EvilTokens Device Code Phishing Service(2026年9月22日)
- Microsoft Learn: Microsoft ID プラットフォームと OAuth 2.0 デバイス認証コード フロー(2026年6月15日更新)
- Microsoft Learn: 条件付きアクセス – 認証フローをブロックする(2026年4月7日更新)
- Microsoft Learn: 認証フローの概念(2026年3月25日更新)
- Microsoft Learn: ユーザーのアクセスを取り消す(2026年6月19日更新)
- Microsoft サポート: マイ サインインから職場または学校アカウントのサインイン アクティビティを表示する
- ESET WeLiveSecurity: EvilTokens phishing doesn’t steal your password(2026年6月15日)
- BleepingComputer: EvilTokens PhaaS disrupted after compromising 12,000 Microsoft accounts(2026年9月22日)
この記事に出てくる言葉
本文中で触れたセキュリティ関連の用語について、意味と概要を整理しました。
| 用語 | 簡単な説明 |
|---|---|
| デバイスコード・フィッシング | 本物のサインイン画面に攻撃者の端末用コードを入力させ、アカウントを乗っ取る詐欺手口。 |
| デバイスコード認証(device code flow) | テレビやプリンターなど入力が難しい端末のために、別のスマホやPCからサインインする正規の仕組み。 |
| PhaaS(Phishing as a Service) | 詐欺サイトの構築やコード発行など、フィッシング攻撃に必要な仕組み一式を定額で提供する犯罪サービス。 |
| トークン | ログイン完了後に発行されるデジタルな通行証。パスワードの代わりにシステムへのアクセスを許可する。 |
| リフレッシュトークン | 通行証の有効期限が切れた際に、パスワードを再入力することなく自動更新するための引換券。 |
| 多要素認証(MFA) | パスワードだけでなく、スマホのアプリ承認やワンタイムパスワードを組み合わせて本人確認を行う仕組み。 |
| 条件付きアクセス | 誰が・どこから・どの端末でアクセスしているかに応じて、接続の許可や遮断を柔軟に制御するルール。 |
| セッションの取り消し | 管理者の操作により、発行済みの通行証を一斉に無効化してすべてのアカウント接続を強制終了させる処理。 |
| 受信トレイのルール | メールを自動でフォルダ分けする機能。攻撃者が不正アクセスの発覚を遅らせるために悪用することがある。 |
| DCU(Digital Crimes Unit) | Microsoft社内でサイバー犯罪の追跡・対策を専門に行う組織。裁判所命令を得て犯罪拠点を制圧する。 |
| バイブコーディング | 人間が細かなコードを書くのではなく、AIに大枠の指示を出してプログラム全体を生成させる開発手法。 |
