 AIセキュリティ
【2026年最新】Claude / ChatGPTの「MCPサーバー」連携でローカルファイルが勝手に読まれる・書き換えられるリスクとは?設定ファイル(JSON)の権限監査手順
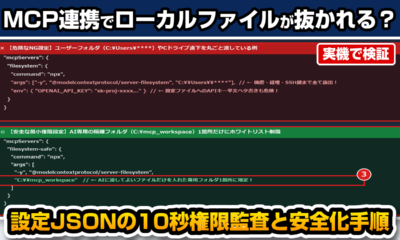
Windows 11 Pro 24H2(OSビルド 26100.9711)実機で検証。Claude Desktop・Cursor・ChatGPTデスクトップアプリの「MCP(Model Context Protocol)サーバー」連携において、ワイルドカード指定やホームディレクトリ丸ごと許可によってローカルの機密ファイル・APIキー(.env / .ssh)が勝手に読み書きされるリスク(Tool Poisoning / 間接プロンプトインジェクション)を解説。設定ファイル(JSON)の権限監査と3層サンドボックス防御手順を実機画像付きで公開します。