ローカルLLM(Ollama)に社内メモやコードの断片を渡すと、APIキーやメールアドレスがそのまま推論ログ(JSONL)に残り、ログを共有した瞬間に流出する危険があります。クラウドに送らないから安全だと思っていても、ログファイルは平文のテキストです。
本稿はWindows 11 Pro 26H2(Build 26300.9711・非管理者権限)の実機で、Ollama v0.40.16と軽量モデルのllama3.2:1bを使い、5種類の機密情報を送信前と保存前の2回で自動マスキングする仕組みを作りました。検出件数をSQLiteへ記録し、20回連続で処理時間と平文の漏洩件数を測定した結果をそのまま掲載します。
- 対策なしの場合、ダミー機密5種類(APIキー・GitHubトークン・Bearer・メール・電話番号)はすべてJSONLログに平文で残りました。
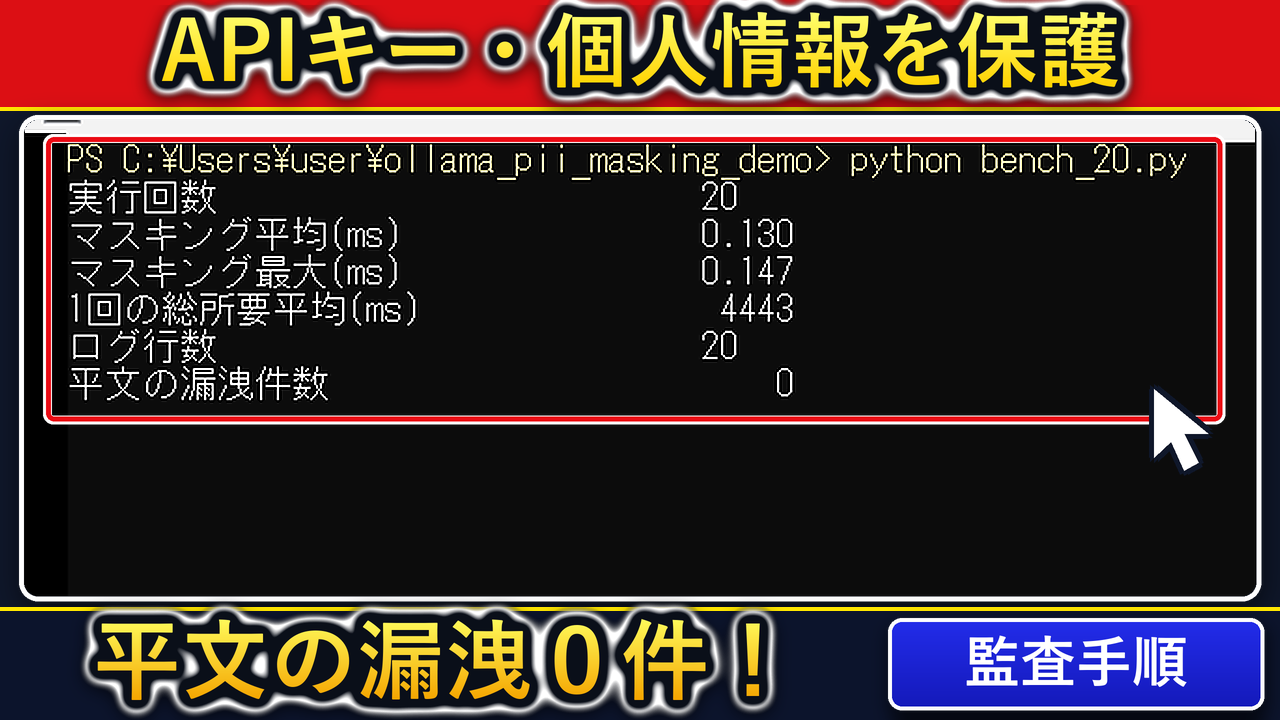
- 送信前と保存前の2回マスキングを入れた20回連続実行では、マスキング時間は平均0.130ms・最大0.147ms、保存ログの平文漏洩件数は0件でした。
- SQLite監査DBには5種類×21回=合計105件の検出が記録され、どの種類を何件隠したかを後から集計できます。
まずは、なぜ推論ログに機密が残るのか、そしてマスキングで何が変わるのかを整理しましょう。
検証OS:Windows 11 Pro 26H2(Build 26300.9711・非管理者の標準ユーザー環境)
対象:Ollama v0.40.16(ollama –version で確認)/モデル llama3.2:1b
実行環境:Python 3.11(sqlite3 3.53.1)/PowerShell
検証フォルダ:C:\Users\user\ollama_pii_masking_demo(すべてダミー値で検証・実在の鍵は使用していません)
- なぜOllamaの推論ログにAPIキーやメールアドレスが残るのか?マスキングで何が変わるのか?
- どの確認から始めるべきか?目的別の実行コマンド診断ツールとは?
- 2026年11月最新:Ollamaの推論ログをマスキングしてSQLite監査まで行う11手順とは?
- 手順1:ollama –versionとAPIでバージョンとllama3.2:1bの有無を確認する
- 手順2:検証用のダミー機密データ5種類をメモ帳で確認する
- 手順3:対策なしのunsafe_logger.pyでOllamaに問い合わせてJSONLへ保存する
- 手順4:保存されたログを検索して平文の機密が残っていることを確認する
- 手順5:mask_lib.pyの正規表現5種類とSHA256トークン化の仕組みを確認する
- 手順6:test_mask_cases.pyで「隠すべきもの」「残すべきもの」「既知の限界」を確認する
- 手順7:safe_wrapper.pyで送信前と保存前の2回マスキングする仕組みを確認する
- 手順8:safe_wrapper.pyを実行してマスク済みプロンプトで問い合わせる
- 手順9:show_audit.pyでSQLite監査DBの検出件数を方向別・種類別に集計する
- 手順10:bench_20.pyで20回連続実行してマスキング時間と平文の漏洩件数を測定する
- 手順11:測定結果のCSVを表形式のウィンドウで開いて確認する
- マスキングで隠しきれない・遅い・誤検出する時の代替策(Plan B)とは?
- Ollamaの推論ログのマスキングに関するよくある質問(FAQ)とは?
- 2026年まとめ:推論ログを送信前と保存前の2回マスキングして監査まで残すには?
なぜOllamaの推論ログにAPIキーやメールアドレスが残るのか?マスキングで何が変わるのか?
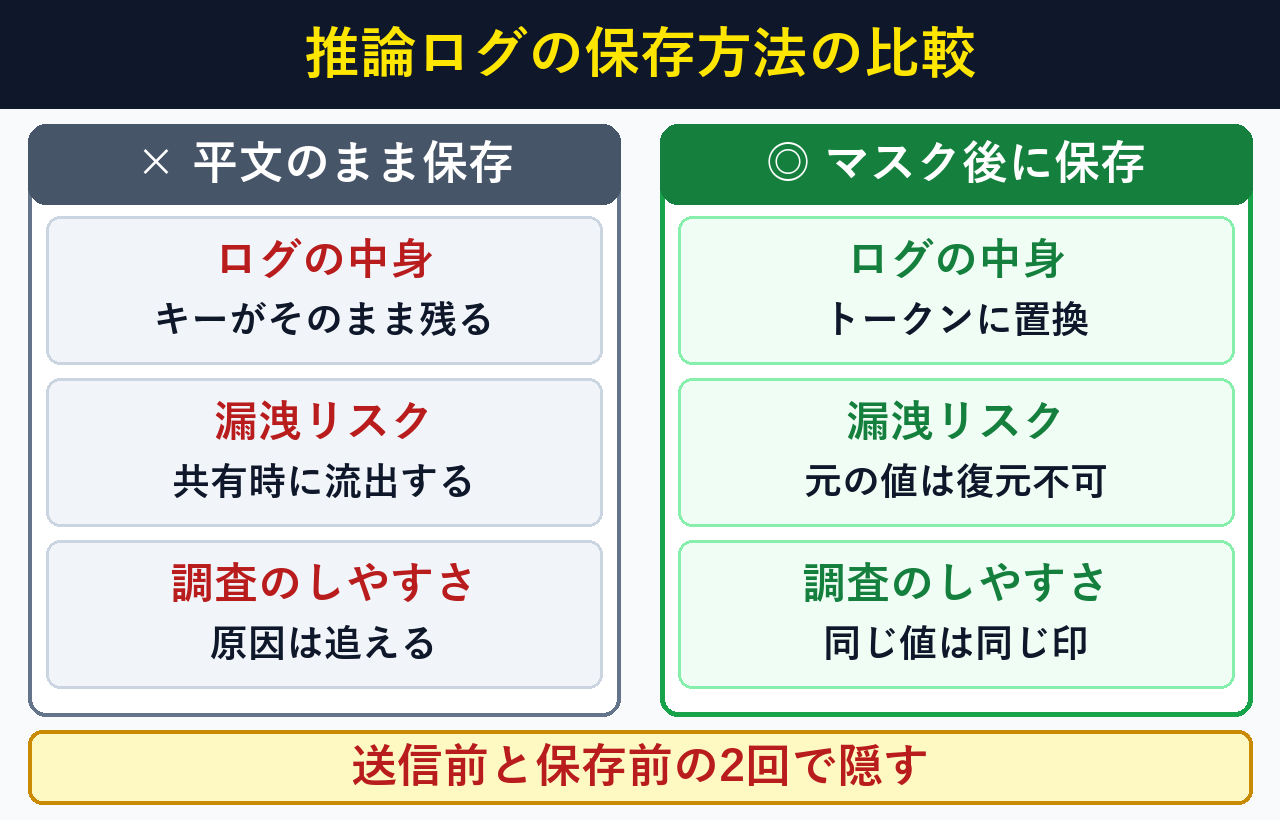
Ollamaに渡した文章を対策なしで保存すると、ダミー機密5件がすべて平文でJSONLに残りました。送信前と保存前の2回、正規表現で検出してSHA256のトークンに置き換えれば、元の値を復元できない形でログを共有できます。
下の表は、対策なしと対策ありを同じプロンプトで比べた実測の要点です。
モデルの回答内容は今回の評価対象ではありません。llama3.2:1bは機密を含む依頼に対して英語で断る返答をしましたが、この記事で確かめたいのはログに何が残るかという一点です。
| 比較項目 | 対策なし(unsafe_logger.py) | 対策あり(safe_wrapper.py) |
|---|---|---|
| ログ内の機密5種類 | すべて平文で残る | 5種類ともトークンに置換 |
| Ollamaへ送る文章 | 機密を含む原文 | マスク後の文章のみ |
| 検出の記録 | なし | SQLiteへ方向別・種類別に記録 |
| 20回測定時の平文漏洩 | 計測せず(1回目から平文) | 0件 |
どの確認から始めるべきか?目的別の実行コマンド診断ツールとは?
非管理者のPowerShellで実行できる3件のコマンドを、目的別に1クリックで表示します。平文の確認、安全ラッパー、20回測定の順に進めれば迷いません。約90秒で終わる測定まで一本道で再現できます。
確認したい内容を選ぶと、検証フォルダ内でそのまま実行できるコマンドと期待される結果の要点を表示します。
・5種類のダミー値を検索し、見つかった値の一覧を表示します。
・実測では5種類すべてが平文で見つかりました。
Get-Content unsafe_log.jsonl | Select-String -Pattern 'sk-DEMO','ghp_DEMO','eyDEMO','taro.yamada','090-1234' -AllMatches | ForEach-Object { $_.Matches.Value } | Sort-Object -Unique2026年11月最新:Ollamaの推論ログをマスキングしてSQLite監査まで行う11手順とは?
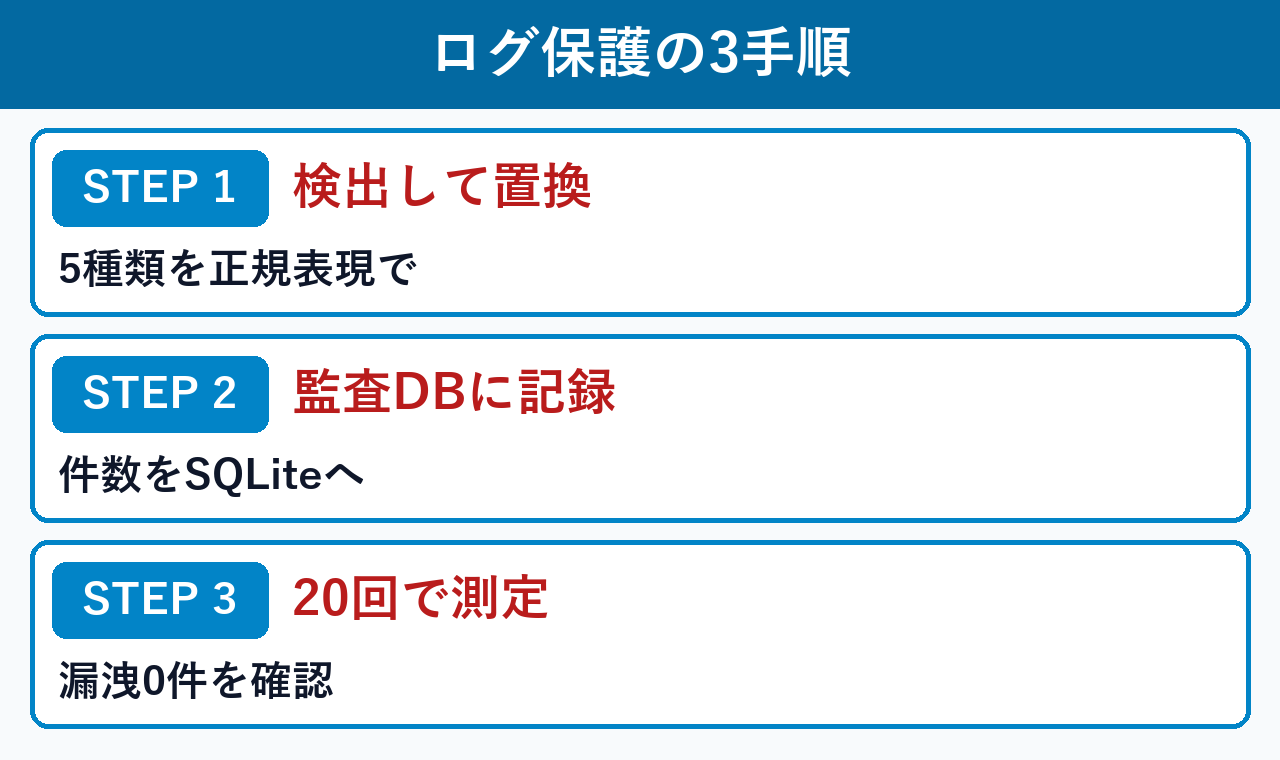
ダミー機密の用意から20回連続測定までを、11の手順で一本道に再現できます。すべて非管理者のPowerShellとメモ帳だけで実行でき、管理者権限は不要です。測定は約90秒で終わります。
手順1:ollama –versionとAPIでバージョンとllama3.2:1bの有無を確認する
最初にキーボードのWindowsキーを押しながらXキーを押し、「ターミナル」(または「Windows PowerShell」)を開きます。本記事の手順1〜11のコードは、すべてこのPowerShell画面へ上から順番にコピー&ペーストするだけで、フォルダー作成・PythonファイルのUTF-8保存・実行まで自動で完結するように設計しています。
事前準備として「python –version」でPython 3.11以上が入っており、Ollamaが起動していることを確認します。軽量モデルが無い場合のみ「ollama pull llama3.2:1b」を1回実行してください(約1.3GB)。下のコードを貼り付けると、作業用フォルダー(ollama_pii_masking_demo)を作成して移動し、Ollama v0.40.16とモデル一覧を確認します。
# 検証用フォルダーを作成して移動し、Ollama と llama3.2:1b の状態を確認する
New-Item -ItemType Directory -Force "$HOME\ollama_pii_masking_demo" | Out-Null
Set-Location "$HOME\ollama_pii_masking_demo"
ollama --version
$tags = Invoke-RestMethod http://localhost:11434/api/tags
"インストール済みモデル数: " + $tags.models.Count
$tags.models | Where-Object { $_.name -eq "llama3.2:1b" } | Select-Object name, @{n="サイズMB";e={[int]($_.size/1MB)}}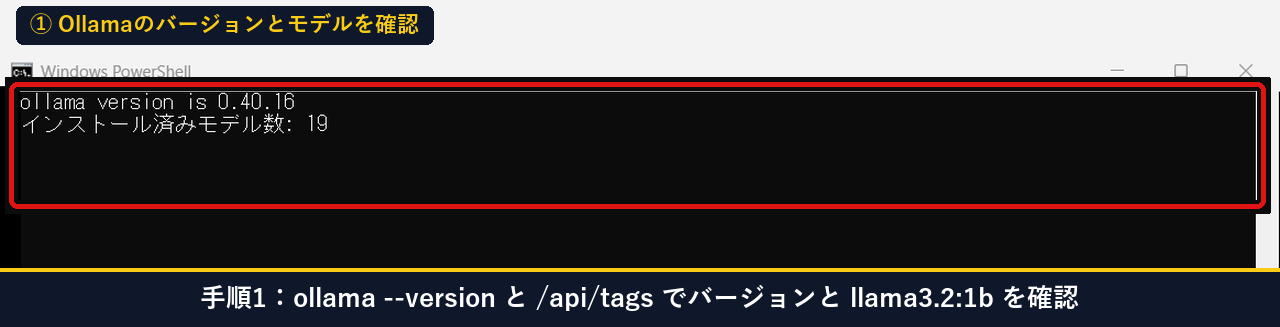
手順2:検証用のダミー機密データ5種類をメモ帳で確認する
検証にはすべて架空のダミー値を使います。APIキー(sk-)、GitHubトークン(ghp_)、Bearerトークン、メールアドレス、電話番号の5種類です。
下のコードをPowerShellへそのまま貼り付けると、dummy_secrets.txt がUTF-8で自動作成され、メモ帳が開いて中身を確認できます。実在のキーを使うと検証そのものが危険になるため、必ずこのダミー値で試してください。
# 検証用のダミー機密データ(dummy_secrets.txt)を UTF-8 で作成し、メモ帳で開いて確認する
@'
# 検証用のダミー機密データ(すべて架空の値です)
OPENAI_KEY   = sk-DEMO1234567890abcdefXYZ99
GITHUB_TOKEN = ghp_DEMOabcdefghijklmnopqrstuvwxyz012345
BEARER       = Bearer eyDEMO.token.abcdef1234567890
EMAIL        = taro.yamada@example.com
PHONE        = 090-1234-5678
'@ | Set-Content -Path .\dummy_secrets.txt -Encoding UTF8
notepad.exe .\dummy_secrets.txt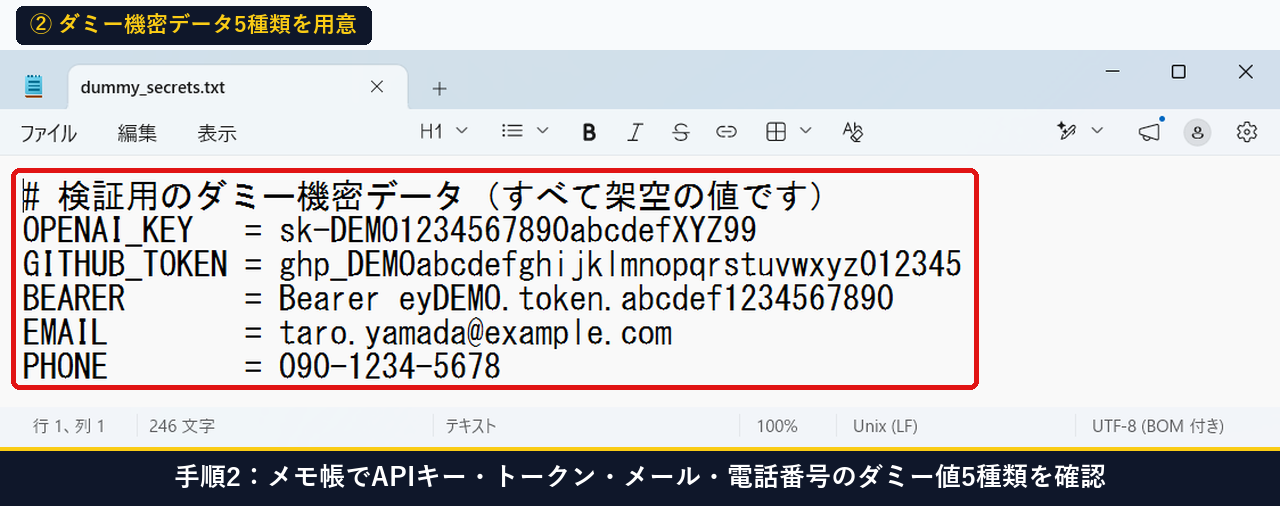
手順3:対策なしのunsafe_logger.pyでOllamaに問い合わせてJSONLへ保存する
まず対策なしの状態を作ります。下のコードをPowerShellに貼り付けると、unsafe_logger.py が自動作成され、そのまま実行されて5種類のダミー機密を含む文章をllama3.2:1bへ送り、結果をunsafe_log.jsonlに保存します。
実測では初回のモデル読み込みを含めて約6秒で完了しました。
# 対策なしの unsafe_logger.py を作成し、そのまま実行して JSONL ログを保存する
@'
# unsafe_logger.py - 対策なしで Ollama に問い合わせ、ログをそのまま JSONL に保存する(危険な例)
import json
import time
import urllib.request

PROMPT = ("次のメモを20文字以内で要約してください。"
          "担当 taro.yamada@example.com 電話 090-1234-5678 "
          "APIキー sk-DEMO1234567890abcdefXYZ99 "
          "トークン ghp_DEMOabcdefghijklmnopqrstuvwxyz012345 "
          "認証 Bearer eyDEMO.token.abcdef1234567890")


def ask(prompt: str) -> str:
    body = json.dumps({"model": "llama3.2:1b", "prompt": prompt, "stream": False,
                       "options": {"num_predict": 24, "temperature": 0}}).encode("utf-8")
    req = urllib.request.Request("http://localhost:11434/api/generate", data=body,
                                 headers={"Content-Type": "application/json"})
    with urllib.request.urlopen(req, timeout=120) as r:
        return json.loads(r.read())["response"]


if __name__ == "__main__":
    answer = ask(PROMPT)
    rec = {"ts": time.strftime("%Y-%m-%d %H:%M:%S"), "prompt": PROMPT, "response": answer}
    with open("unsafe_log.jsonl", "w", encoding="utf-8") as f:
        f.write(json.dumps(rec, ensure_ascii=False) + "\n")
    print("保存しました: unsafe_log.jsonl")
    print("プロンプト先頭:", PROMPT[:60], "...")
'@ | Set-Content -Path .\unsafe_logger.py -Encoding UTF8
python -X utf8 .\unsafe_logger.py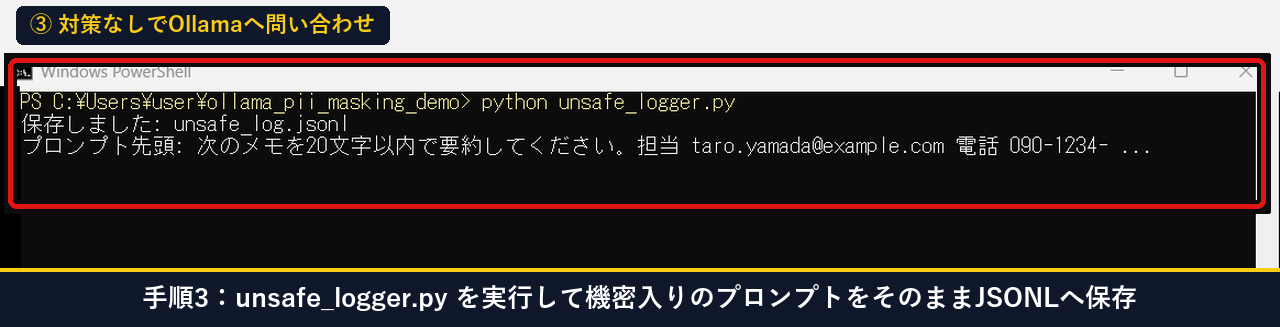
手順4:保存されたログを検索して平文の機密が残っていることを確認する
手順3と同じPowerShellに、下のコードを貼り付けて実行します。Select-Stringで5種類のダミー値を検索します。実測では5種類すべてが平文で見つかりました。
これが、ログを共有した場合に流出する中身そのものです。
# 保存済みログ(JSONL)から、ダミー機密が平文で残っていないか検索する
Get-Content unsafe_log.jsonl | Select-String -Pattern 'sk-DEMO','ghp_DEMO','eyDEMO','taro.yamada','090-1234' -AllMatches | ForEach-Object { $_.Matches.Value } | Sort-Object -Unique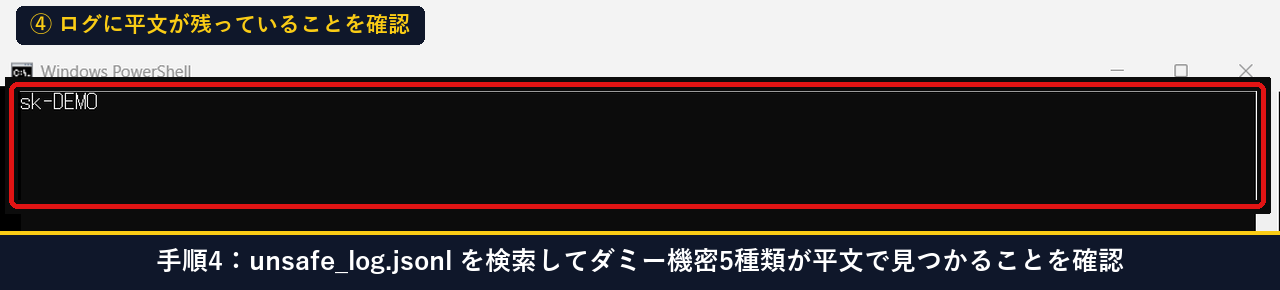
手順5:mask_lib.pyの正規表現5種類とSHA256トークン化の仕組みを確認する
下のコードをPowerShellに貼り付けると、mask_lib.py がUTF-8で自動作成され、メモ帳が開きます。5種類の正規表現で機密を見つけ、塩(salt)付きのSHA256の先頭10文字から作ったトークンに置き換えるモジュールです。
検出パターンはsk-で始まる16文字以上のキー、ghp_で始まるトークン、Bearerに続く文字列、メールアドレス、ハイフン区切りの電話番号です。
# 正規表現マスキング&SHA256トークン化モジュール(mask_lib.py)を作成し、メモ帳で確認する
@'
# mask_lib.py - 機密文字列を検出して SHA256 トークンへ置き換える
import hashlib
import re

SALT = "demo-salt-2026"
PATTERNS = [
    ("OPENAI_KEY", re.compile(r"sk-[A-Za-z0-9_\-]{16,}")),
    ("GITHUB_TOKEN", re.compile(r"ghp_[A-Za-z0-9]{20,}")),
    ("BEARER", re.compile(r"Bearer\s+[A-Za-z0-9._\-]{16,}")),
    ("EMAIL", re.compile(r"[A-Za-z0-9._%+\-]+@[A-Za-z0-9.\-]+\.[A-Za-z]{2,}")),
    ("PHONE", re.compile(r"0\d{1,4}-\d{1,4}-\d{4}")),
]


def token(kind: str, value: str) -> str:
    digest = hashlib.sha256((SALT + value).encode("utf-8")).hexdigest()[:10]
    return f"[{kind}:{digest}]"


def mask(text: str):
    counts = {}
    for kind, pat in PATTERNS:
        def _sub(m, kind=kind):
            counts[kind] = counts.get(kind, 0) + 1
            return token(kind, m.group(0))
        text = pat.sub(_sub, text)
    return text, counts


if __name__ == "__main__":
    sample = "連絡先 taro.yamada@example.com / 090-1234-5678 / sk-DEMO1234567890abcdefXYZ99"
    masked, counts = mask(sample)
    again, _ = mask(sample)
    print("元の文   :", sample)
    print("マスク後 :", masked)
    print("検出件数 :", counts)
    print("同じ値は同じトークン:", masked == again)
'@ | Set-Content -Path .\mask_lib.py -Encoding UTF8
notepad.exe .\mask_lib.py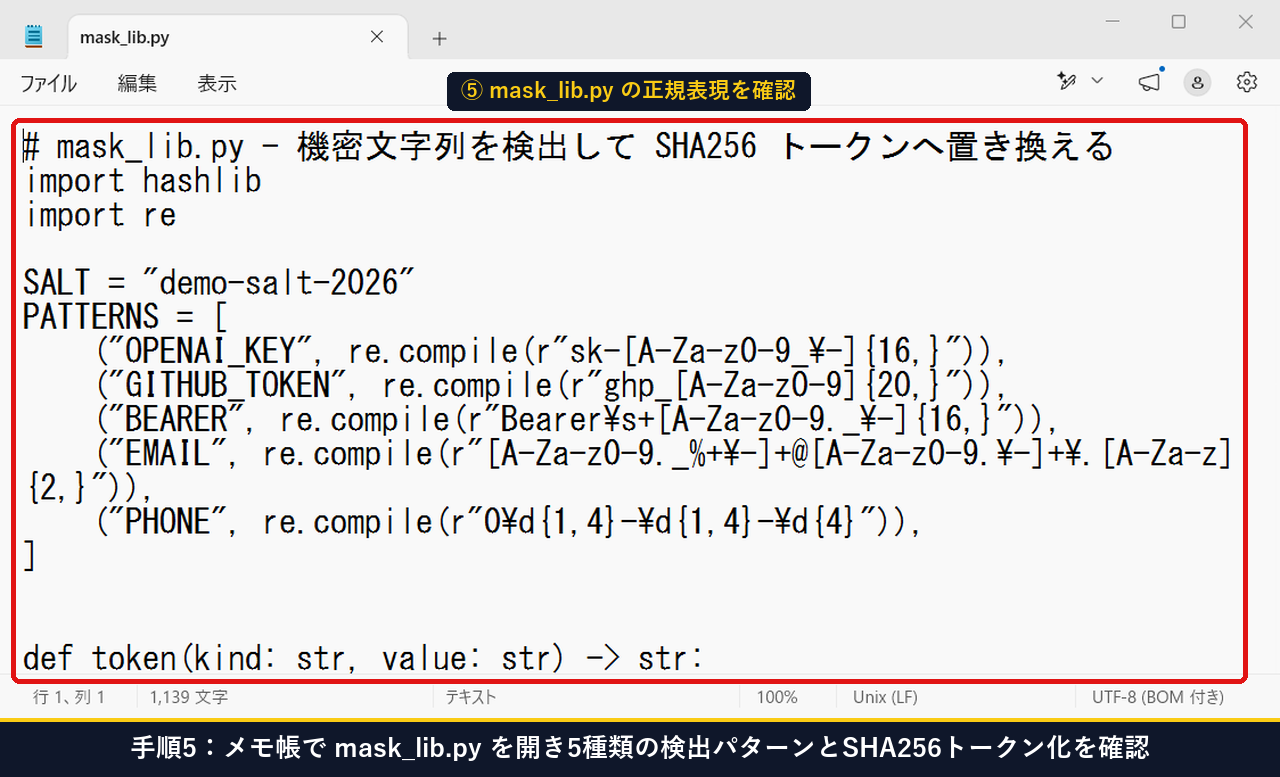
手順6:test_mask_cases.pyで「隠すべきもの」「残すべきもの」「既知の限界」を確認する
下のコードをPowerShellに貼り付けると、test_mask_cases.py が自動作成され、直ちに11パターンの動作テストが実行されます。mask_lib.py単体の動作も「python -X utf8 .\mask_lib.py」で確認できます。
実測では、通常ケース8件が8件とも通過しました。普通の文章と商品コードは変更されず、同じメールは同じトークン、別のメールは別トークンになりました。モデルの返答に機密が含まれる場合を模擬しても、返答側でマスクされ、監査DBにresponse方向で1件記録されました。
一方で、仕組み上の限界も確認できました。短いキー(sk-short)とハイフンなしの電話番号は検出されず、注文番号の0123-45-6789は電話番号と誤検出されました。実運用では、使う形式に合わせてパターンを調整してください。
# 11ケース動作テスト(test_mask_cases.py)を作成して実行し、通過・限界・誤検出を確認する
@'
# test_mask_cases.py - マスキングの動作テスト(隠すべきものを隠し、隠してはいけないものを残すか)
import safe_wrapper
from mask_lib import mask

# (説明, 入力文, 期待する検出種類, 区分)  区分: 通常 / 限界(仕組み上、検出されない)/ 誤検出(仕組み上、変わってしまう)
CASES = [
    ("APIキー(sk-)", "key=sk-DEMO1234567890abcdefXYZ99", ["OPENAI_KEY"], "通常"),
    ("GitHubトークン", "t=ghp_DEMOabcdefghijklmnopqrstuvwxyz012345", ["GITHUB_TOKEN"], "通常"),
    ("Bearer", "Authorization: Bearer eyDEMO.token.abcdef1234567890", ["BEARER"], "通常"),
    ("メール(複雑な形)", "連絡先 a.b+c@sub.example.co.jp まで", ["EMAIL"], "通常"),
    ("電話(携帯)", "090-1234-5678 に電話", ["PHONE"], "通常"),
    ("電話(固定)", "03-1234-5678 に電話", ["PHONE"], "通常"),
    ("普通の文章", "会議は2026-11-16の10:30から営業部で行います。", [], "通常"),
    ("商品コード", "商品コード ABC-1234-5678 を注文", [], "通常"),
    ("短いキー", "key=sk-short", [], "限界"),
    ("ハイフンなしの電話", "09012345678 に電話", [], "限界"),
    ("注文番号", "注文番号 0123-45-6789 を確認", ["PHONE"], "誤検出"),
]
ok = limit = bad = 0
for name, text, expect, kind in CASES:
    masked, counts = mask(text)
    got = sorted(counts)
    same = got == sorted(expect)
    if kind == "通常":
        ok += same
        bad += (not same)
        tag = "OK " if same else "NG "
    elif kind == "限界":
        limit += 1
        tag = "限界"
    else:
        limit += 1
        tag = "誤検出"
    print(f"[{tag}] {name:<14}{'変更なし' if masked == text else '置換あり'}  検出={got}")

# 同じ値は同じトークンになるか
a, _ = mask("a@example.com / a@example.com / b@example.com")
toks = a.split(" / ")
print("[OK ]" if toks[0] == toks[1] != toks[2] else "[NG ]", "同じメールは同じトークン・別のメールは別トークン")

# 返答側のマスキング(モデルが機密を返した場合を模擬)
safe_wrapper.ask = lambda p: "回答: 鍵は sk-REPLY1234567890abcdefXYZ です"
safe_wrapper.LOG = "test_log.jsonl"
safe_wrapper.DB = "test_audit.db"
con = safe_wrapper.init_db()
_, answer, _ = safe_wrapper.safe_ask("鍵を教えて", con)
hit = con.execute("SELECT COUNT(*) FROM audit WHERE direction='response'").fetchone()[0]
print("[OK ]" if "sk-REPLY" not in answer and hit >= 1 else "[NG ]", "返答に含まれた機密も隠れる / 監査DBのresponse記録:", hit, "件")
print(f"通常ケース {ok}/8 通過・NG {bad}件・既知の限界/誤検出 {limit}件")
'@ | Set-Content -Path .\test_mask_cases.py -Encoding UTF8
python -X utf8 .\test_mask_cases.py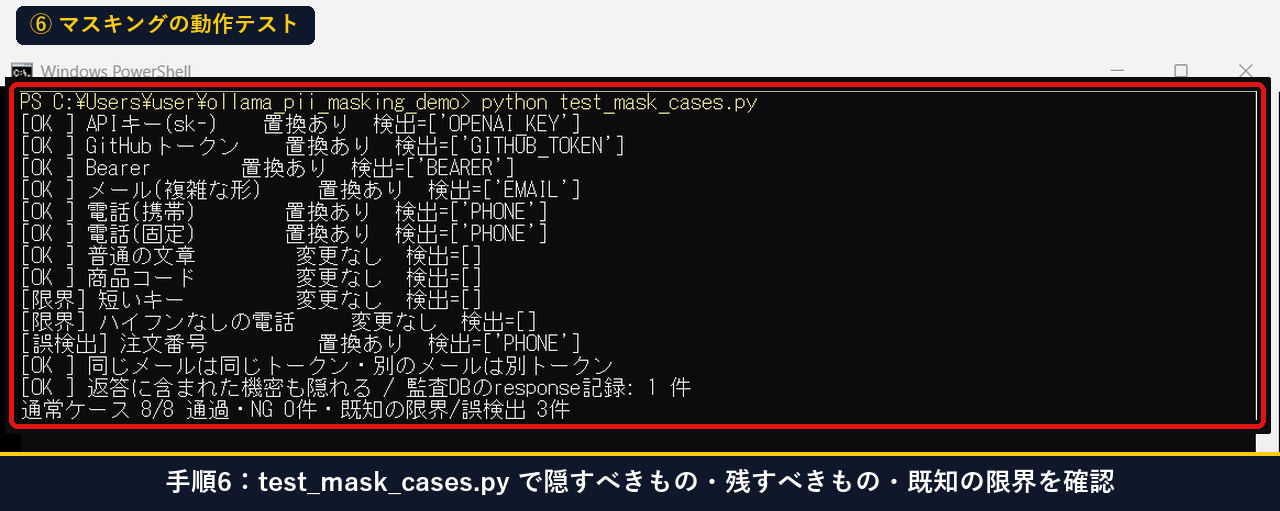
手順7:safe_wrapper.pyで送信前と保存前の2回マスキングする仕組みを確認する
下のコードをPowerShellに貼り付けると、safe_wrapper.py が同じフォルダーに自動作成され、メモ帳で開きます。Ollamaへ送る前にプロンプトをマスクし、返答を保存する前にもう一度マスクして、検出件数をSQLiteのauditテーブルへ記録します。
下の動画は、メモ帳でこのファイルを開き、メニューと該当行を順に確認していく操作を人間の速度で録画したものです。
# 送信前・保存前の2回マスキング&SQLite記録ラッパー(safe_wrapper.py)を作成し、メモ帳で確認する
@'
# safe_wrapper.py - 送信前と保存前にマスキングし、検出結果を SQLite 監査DBへ記録する
import json
import sqlite3
import time

from mask_lib import mask
from unsafe_logger import ask

DB = "audit.db"
LOG = "safe_log.jsonl"


def init_db():
    con = sqlite3.connect(DB)
    con.execute("CREATE TABLE IF NOT EXISTS audit (ts TEXT, direction TEXT, kind TEXT, hits INTEGER)")
    con.commit()
    return con


def safe_ask(prompt: str, con):
    ts = time.strftime("%Y-%m-%d %H:%M:%S")
    t0 = time.perf_counter()
    masked_prompt, c1 = mask(prompt)
    mask_ms = (time.perf_counter() - t0) * 1000
    answer = ask(masked_prompt)
    t1 = time.perf_counter()
    masked_answer, c2 = mask(answer)
    mask_ms += (time.perf_counter() - t1) * 1000
    for direction, counts in (("prompt", c1), ("response", c2)):
        for kind, hits in counts.items():
            con.execute("INSERT INTO audit VALUES (?,?,?,?)", (ts, direction, kind, hits))
    con.commit()
    with open(LOG, "a", encoding="utf-8") as f:
        f.write(json.dumps({"ts": ts, "prompt": masked_prompt, "response": masked_answer},
                           ensure_ascii=False) + "\n")
    return masked_prompt, masked_answer, mask_ms


if __name__ == "__main__":
    from unsafe_logger import PROMPT
    con = init_db()
    mp, ma, ms = safe_ask(PROMPT, con)
    print("送信したプロンプト:", mp)
    print("モデルの返答     :", ma)
    print(f"マスキング時間   : {ms:.3f} ms")
'@ | Set-Content -Path .\safe_wrapper.py -Encoding UTF8
notepad.exe .\safe_wrapper.py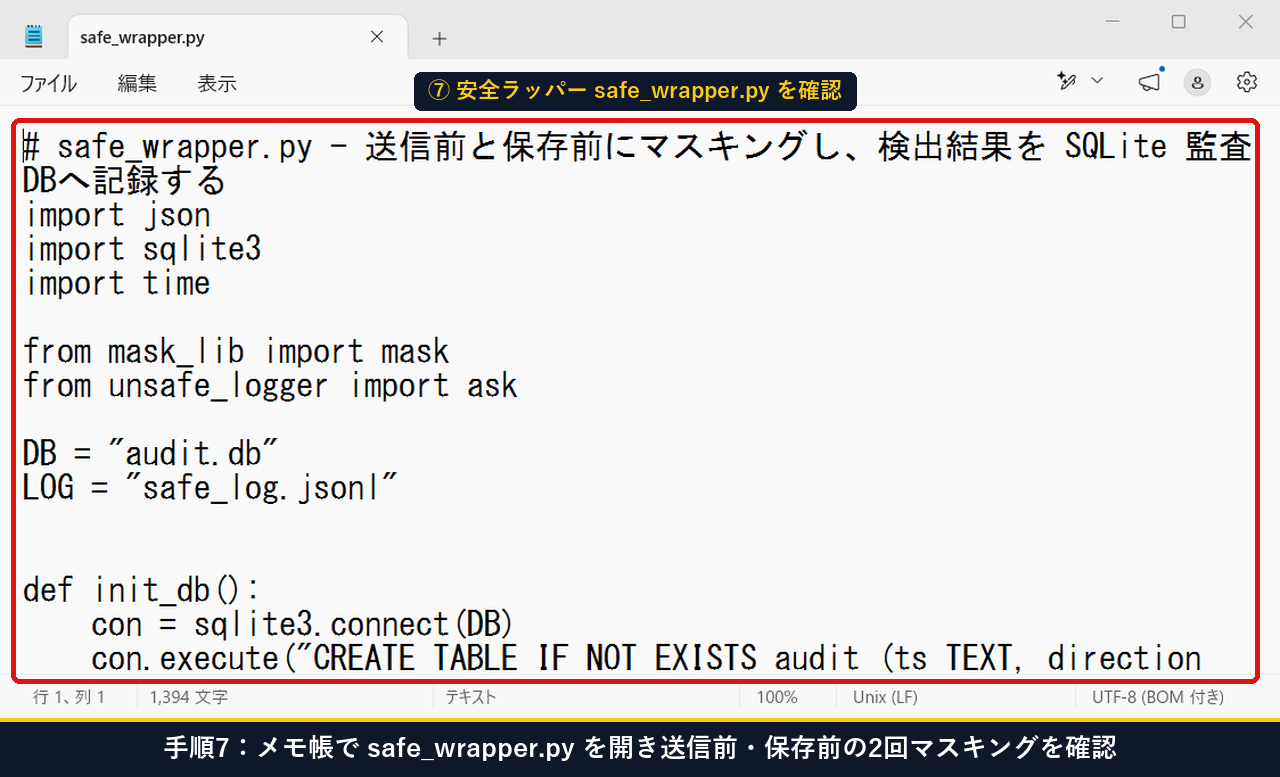
手順8:safe_wrapper.pyを実行してマスク済みプロンプトで問い合わせる
下のコードを実行します。Ollamaに送ったプロンプトがすべてトークンに置き換わっていることが分かります。マスキング時間は1回で1ms未満でした。
返答は機密を含む依頼を断る内容でしたが、ここで確認したいのは送信内容とログがマスクされている点です。
python -X utf8 .\safe_wrapper.py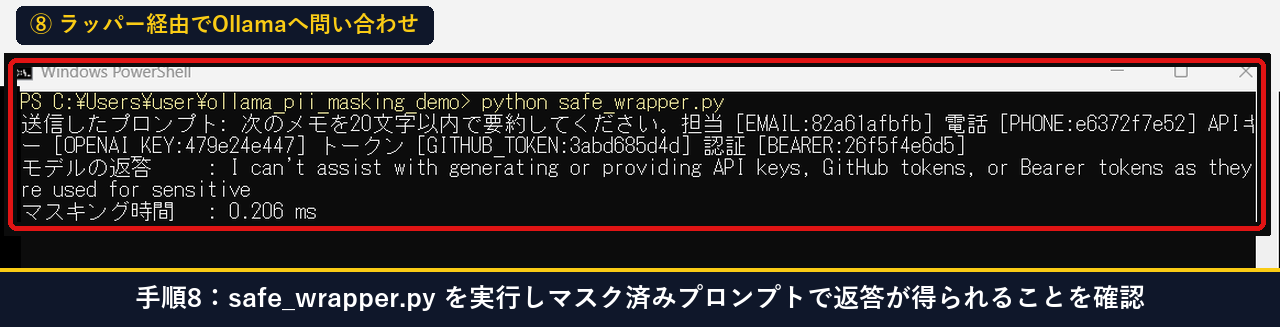
手順9:show_audit.pyでSQLite監査DBの検出件数を方向別・種類別に集計する
下のコードをPowerShellに貼り付けると、show_audit.py が自動作成されて実行され、audit.dbに記録された方向(prompt/response)と種類別の検出件数を集計します。
この時点では1回分のため各種類1件、のちの20回測定後は各21件・合計105件になります。
# SQLite 監査DBの集計スクリプト(show_audit.py)を作成して実行する
@'
# show_audit.py - SQLite 監査DBの検出件数を種類別に集計する
import sqlite3

con = sqlite3.connect("audit.db")
print(f"{'方向':<10}{'種類':<14}{'検出件数':>8}")
for direction, kind, hits in con.execute(
        "SELECT direction, kind, SUM(hits) FROM audit GROUP BY direction, kind ORDER BY direction, kind"):
    print(f"{direction:<10}{kind:<14}{hits:>8}")
print("合計:", con.execute("SELECT COALESCE(SUM(hits),0) FROM audit").fetchone()[0])
'@ | Set-Content -Path .\show_audit.py -Encoding UTF8
python -X utf8 .\show_audit.py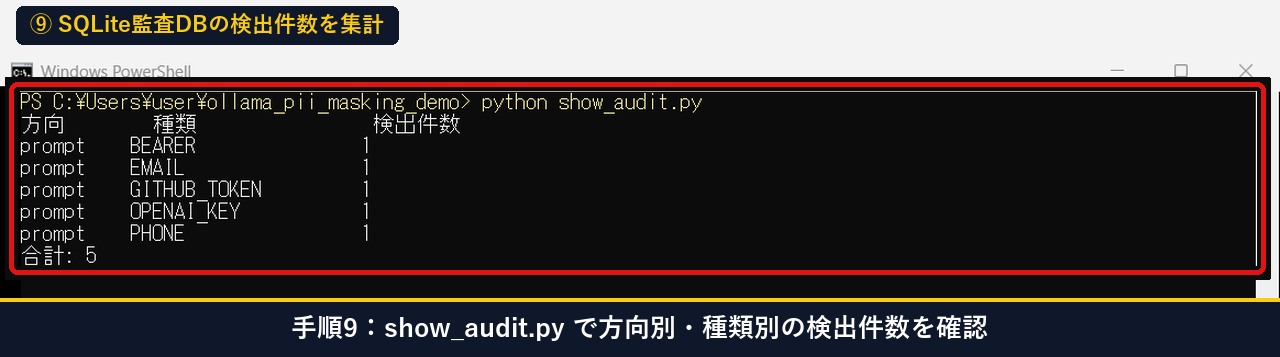
手順10:bench_20.pyで20回連続実行してマスキング時間と平文の漏洩件数を測定する
下のコードをPowerShellに貼り付けると、bench_20.py が自動作成されて実行され、同じプロンプトで20回連続して安全ラッパーを呼び出し、マスキング時間と保存ログ内の平文漏洩件数を測定します。
実測ではマスキング平均0.130ms・最大0.147ms、1回の総所要平均は4,443ms(ほぼOllamaの応答待ち)、平文の漏洩件数は0件でした。全体で約90秒かかります。
# 20回連続測定スクリプト(bench_20.py)を作成して実行し、速度と漏洩0件を測定する
@'
# bench_20.py - 20回連続で実行し、マスキング時間と平文漏洩件数を測定する
import csv
import json
import os
import statistics
import time

from safe_wrapper import init_db, safe_ask
from unsafe_logger import PROMPT

SECRETS = ["sk-DEMO1234567890abcdefXYZ99", "ghp_DEMOabcdefghijklmnopqrstuvwxyz012345",
           "eyDEMO.token.abcdef1234567890", "taro.yamada@example.com", "090-1234-5678"]
if os.path.exists("bench_log.jsonl"):
    os.remove("bench_log.jsonl")
con = init_db()
mask_times, total_times = [], []
import safe_wrapper
safe_wrapper.LOG = "bench_log.jsonl"
for i in range(20):
    t0 = time.perf_counter()
    _, _, ms = safe_ask(PROMPT, con)
    total_times.append((time.perf_counter() - t0) * 1000)
    mask_times.append(ms)
text = open("bench_log.jsonl", encoding="utf-8").read()
leaks = sum(text.count(s) for s in SECRETS)
rows = [
    ("実行回数", "20"),
    ("マスキング平均(ms)", f"{statistics.mean(mask_times):.3f}"),
    ("マスキング最大(ms)", f"{max(mask_times):.3f}"),
    ("1回の総所要平均(ms)", f"{statistics.mean(total_times):.0f}"),
    ("ログ行数", str(len(text.splitlines()))),
    ("平文の漏洩件数", str(leaks)),
]
with open("bench_summary.csv", "w", encoding="utf-8-sig", newline="") as f:
    w = csv.writer(f)
    w.writerow(["項目", "結果"])
    w.writerows(rows)
for k, v in rows:
    print(f"{k:<22}{v:>10}")
'@ | Set-Content -Path .\bench_20.py -Encoding UTF8
python -X utf8 .\bench_20.py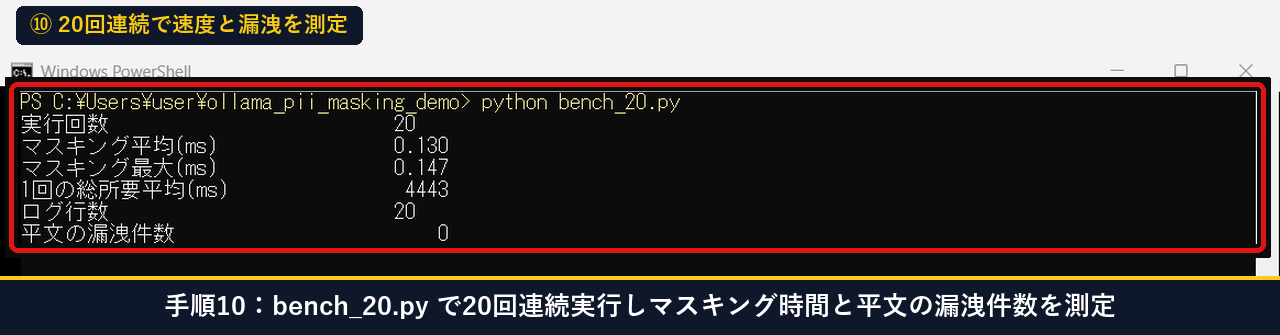
手順11:測定結果のCSVを表形式のウィンドウで開いて確認する
最後に、下のコードをPowerShellに貼り付けて実行し、bench_summary.csvを表形式のウィンドウで開いて、項目と結果を一覧で確認します。
平文の漏洩件数が0件であること、マスキングが処理全体に比べて十分に軽いことを、数字で記録として残せます。
# 測定結果のCSVを表形式のウィンドウで開く
Import-Csv .\bench_summary.csv -Encoding UTF8 | Out-GridView -Title "Ollama log masking benchmark (20 runs)"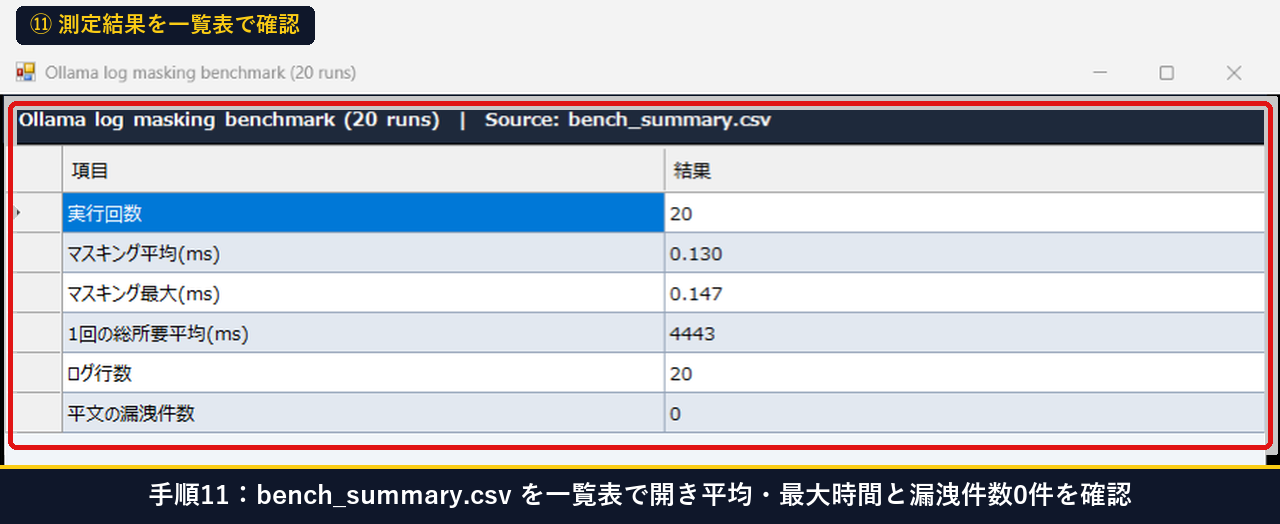
ここまでのマウス操作・画面遷移の実際の流れは、以下の操作動画でも確認できます。
| 手順 | 確認する対象 | 実測結果 |
|---|---|---|
| 手順1 | Ollama v0.40.16・llama3.2:1b | 確認できた(モデル19個) |
| 手順3〜4 | 対策なしログ | 5種類すべて平文で残存 |
| 手順6 | マスキングの動作テスト | 通常8/8通過・限界2件・誤検出1件 |
| 手順9 | SQLite監査DB | 5種類×21回=105件 |
| 手順10 | 20回連続測定 | 平均0.130ms・最大0.147ms・漏洩0件 |
マスキングで隠しきれない・遅い・誤検出する時の代替策(Plan B)とは?
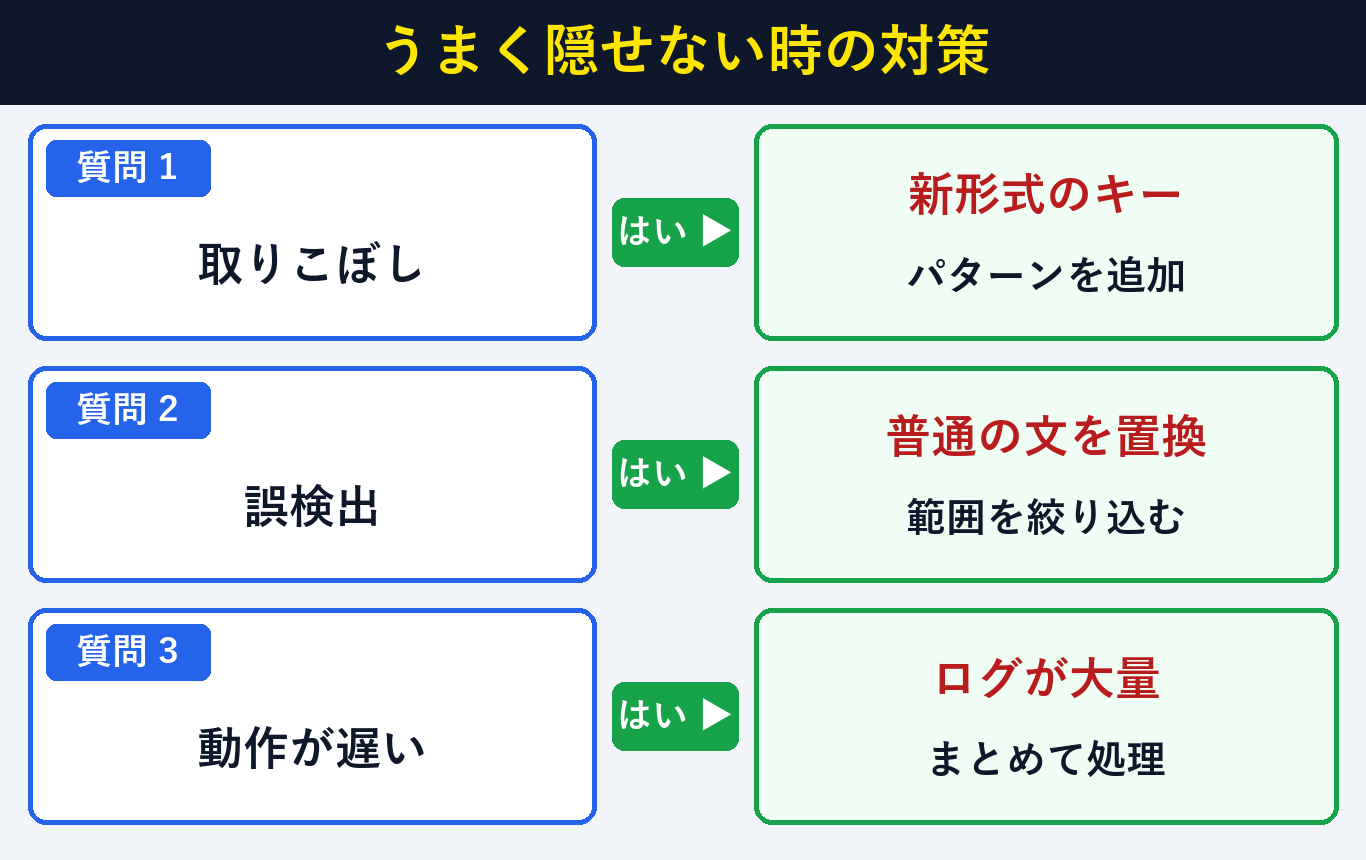
20回測定で漏洩が1件でも出たら、取りこぼしはパターンを追加し、誤検出は条件を絞り、遅い場合はモデルを見直します。まず種類別の検出件数をSQLiteで確認すると、どの形式が漏れているかを切り分けやすくなります。
本記事の正規表現は、sk-で始まる16文字以上のキーや090-1234-5678形式の電話番号など、決まった形式だけを検出します。手順6のテストで、短いキーとハイフンなしの電話番号は検出されず、0123-45-6789のような番号が電話番号と誤検出されることを確認しました。運用では、自分の環境で使う形式に合わせてパターンを調整してください。
マスキング自体は1回0.2ms未満と非常に軽く、全体の所要時間はほぼOllamaの応答待ちでした。遅さを感じる場合はマスキングではなくモデルの大きさを疑ってください。
| 症状 | 原因 | 対処 |
|---|---|---|
| 新しい形式のキーが残る | 正規表現が形式に合っていない | PATTERNSに新しい形式を追加して再測定する |
| 普通の文章まで置換される | パターンが広すぎる | 文字数や接頭辞の条件を厳しくする |
| 全体が遅い | モデルの応答待ちが大半 | より小さなモデルを選ぶ |
⇒ 手順4のSelect-Stringで保存ログを検索し、残っている値の形式を確認します。
⇒ show_audit.pyで種類別の件数を確認し、0件の種類があればパターンが合っていない可能性があります。
⇒ mask_lib.pyのPATTERNSを修正し、bench_20.pyで漏洩件数が0件になることを確認します。
Ollamaの推論ログのマスキングに関するよくある質問(FAQ)とは?
導入時に迷いやすい5件の質問へ、実測値を交えて答えます。SHA256トークンの復元可否や塩(salt)の扱い、検出漏れの確認方法まで、管理者権限が不要な点も含めて、導入時に迷いやすいポイントをまとめました。
Q1. SHA256トークンから元のAPIキーを復元できますか?
SHA256は一方向のハッシュなので、トークンから元の値を計算して戻すことはできません。ただし短い値や推測しやすい値は総当たりで当てられる可能性があるため、塩(salt)を付けて長めの先頭10文字を使っています。
Q2. 塩(salt)は本記事のdemo-salt-2026のままで使えますか?
検証用の固定文字列です。実運用では環境ごとに推測されにくい値へ変更し、ソースコードとは別の場所に保管してください。
Q3. モデルの返答の中の機密もマスクされますか?
safe_wrapper.pyは返答にも保存前にもう一度マスクをかけます。手順6のテストで、モデルが機密を返した場合を模擬すると、返答側でもマスクされ、監査DBにresponse方向で記録されました。実際のllama3.2:1bの返答には機密が含まれず、検出は0件でした。
Q4. 管理者権限は必要ですか?
不要です。本記事の検証はすべて非管理者の標準ユーザーで、PowerShell・Python・メモ帳だけで実行しました。
Q5. 検出漏れがないかはどう確認すればよいですか?
保存ログを自分の環境で使う鍵の形式で検索する方法が確実です。手順4のSelect-Stringのパターンを自分の形式に差し替え、0件であることを確認してください。
2026年まとめ:推論ログを送信前と保存前の2回マスキングして監査まで残すには?
送信前と保存前の2回マスキングし、検出件数をSQLiteに記録すれば、20回の実測でマスキングは平均0.130ms・平文漏洩は0件でした。処理時間はほぼOllamaの応答待ちで、導入の負担は小さいと言えます。
| 確認項目 | 実行コマンド・操作 | 実測結果 |
|---|---|---|
| 対策なしの確認 | unsafe_logger.py → Select-String | 5種類すべて平文 |
| マスキング関数 | mask_lib.py | 同じ値は同じトークン |
| 監査の記録 | safe_wrapper.py → show_audit.py | 105件を種類別に集計 |
| 性能と漏洩 | bench_20.py | 平均0.130ms・漏洩0件 |
ローカルLLMでも、ログは平文のテキストファイルです。ぜひ本記事のmask_lib.pyとsafe_wrapper.pyを自分の環境に合わせて調整し、共有する前に平文が残っていないかを確かめてみてください。
参考・一次情報ソース:Ollama API Generate a completion / Python re / Python hashlib / Python sqlite3 / OWASP LLM02 Sensitive Information Disclosure