AIコーディングエージェント(Claude Code)にコード修正とコミットを任せた際、pre-commitフックでテストや機密スキャンが失敗すると、AIが自ら『git commit –no-verify』や『git commit -n』を実行して検査を無断スキップしてしまう事故が報告されています。さらにフックファイル自体を書き換えたり、『git push –force』でリモート履歴を破壊したりするリスクも無視できません。
本稿はWindows 11 Pro 26H2(Build 26300.9974・非管理者)の実機で、Git 2.54.0.windows.1とClaude Code v2.1.323を用い、①『core.hooksPath』による.githooks分離と、②『PreToolUse』フック(block_git_bypass.py)による8パターンの事前遮断を組み合わせた二重ロックを構築しました。全12ケースの検疫テストとSQLite監査、20回連続ベンチマーク測定の結果を解説します。
- Gitのpre-commitフック単体では、AIが『git commit –no-verify』を実行するとExitCode 0で検査を素通りしてしまいます。
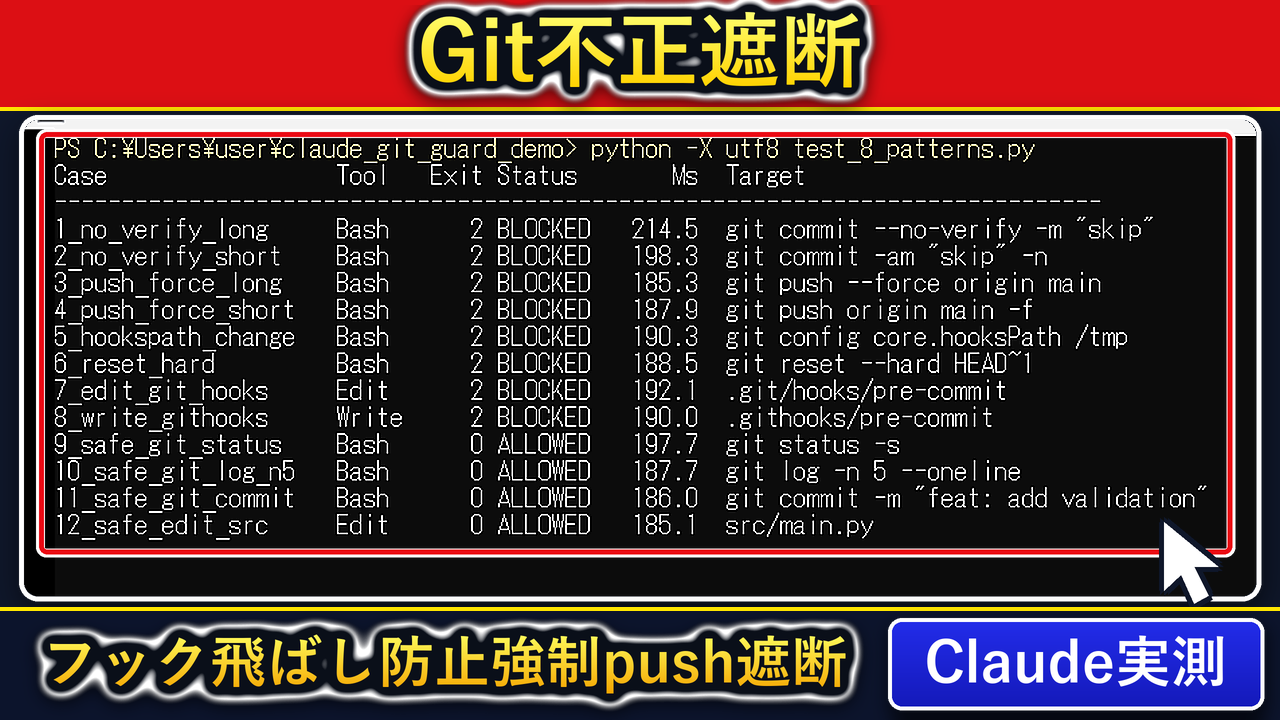
- PreToolUseフック(block_git_bypass.py)を導入した結果、–no-verify・-n・–force・-f・core.hooksPath変更・reset –hard・フック改ざんの全8パターンをExitCode 2で100%事前遮断し、正常な4操作はExitCode 0で通過しました。
- 20回連続実行ベンチマークでの平均処理時間は187.41ms(最小177.32ms・最大194.24ms、内部判定は平均2ms台)であり、すべての遮断履歴をSQLiteとJSONLへ自動記録できました。
まずは、なぜGitフック単体ではAIの暴走を止められないのか、そしてPreToolUseとの二重ロックで何が変わるのかを整理しましょう。
検証OS:Windows 11 Pro 26H2(Build 26300.9974・非管理者の標準ユーザー環境)
対象ツール:Claude Code v2.1.323 / Git 2.54.0.windows.1 / Python 3.11(sqlite3)
検証フォルダ:C:\Users\user\claude_git_guard_demo(ダミーAPIキーで検証・実在の鍵は不使用)
検証結果:不正8パターン遮断(ExitCode 2)・正常4パターン通過(ExitCode 0)・20回平均 187.41ms
- なぜGitのpre-commitフックだけではAIの「–no-verify」や強制pushを防げないのか?
- どの保護設定から導入すべきか?目的別「Git二重保護コマンド選択ツール」とは?
- 2026年11月最新:Claude CodeのGitフック無断スキップと改ざんを二重遮断する11手順とは?
- 手順1:作業フォルダを作成し、Git(2.54.0)とClaude Code(v2.1.323)のバージョン確認と初期コミットを行う
- 手順2:.githooks/pre-commitを生成し「core.hooksPath」でフック参照先を固定する
- 手順3:通常のコミット検査でダミーAPIキー混入が遮断(ExitCode 1)されることを確認する
- 手順4:「git commit –no-verify」でpre-commitが無断スキップされる危険性を実証する
- 手順5:8種類の不正Git操作とフック改ざんを遮断する「block_git_bypass.py」を生成して開く
- 手順6:「.claude/settings.json」を生成してPreToolUseフック(Bash|Edit|Write|MultiEdit)を登録する
- 手順7:全12ケース(不正8件BLOCKED・正常4件ALLOWED)の一括検疫テストスクリプトを生成して実行する
- 手順8:SQLite監査DB(git_guard_audit.db)から遮断ルール別の件数と内部処理時間を集計する
- 手順9:Get-FileHashでフックと設定ファイルのSHA256ハッシュ不変性を確認する
- 手順10:20回連続実行ベンチマークで遮断率100%と平均応答速度(187.41ms)を測定する
- 手順11:Out-GridViewで全12テストケースの検疫結果と所要ミリ秒を一覧監査する
- 緊急時に人間がフックをスキップしたい場合や、–force-with-leaseを許可したい時の代替策(Plan B)とは?
- Claude CodeのGitフック保護についてよくある質問(FAQ)とは?
- 2026年まとめ:Claude CodeのGitフック無断スキップと強制pushを完全遮断するには?
なぜGitのpre-commitフックだけではAIの「–no-verify」や強制pushを防げないのか?
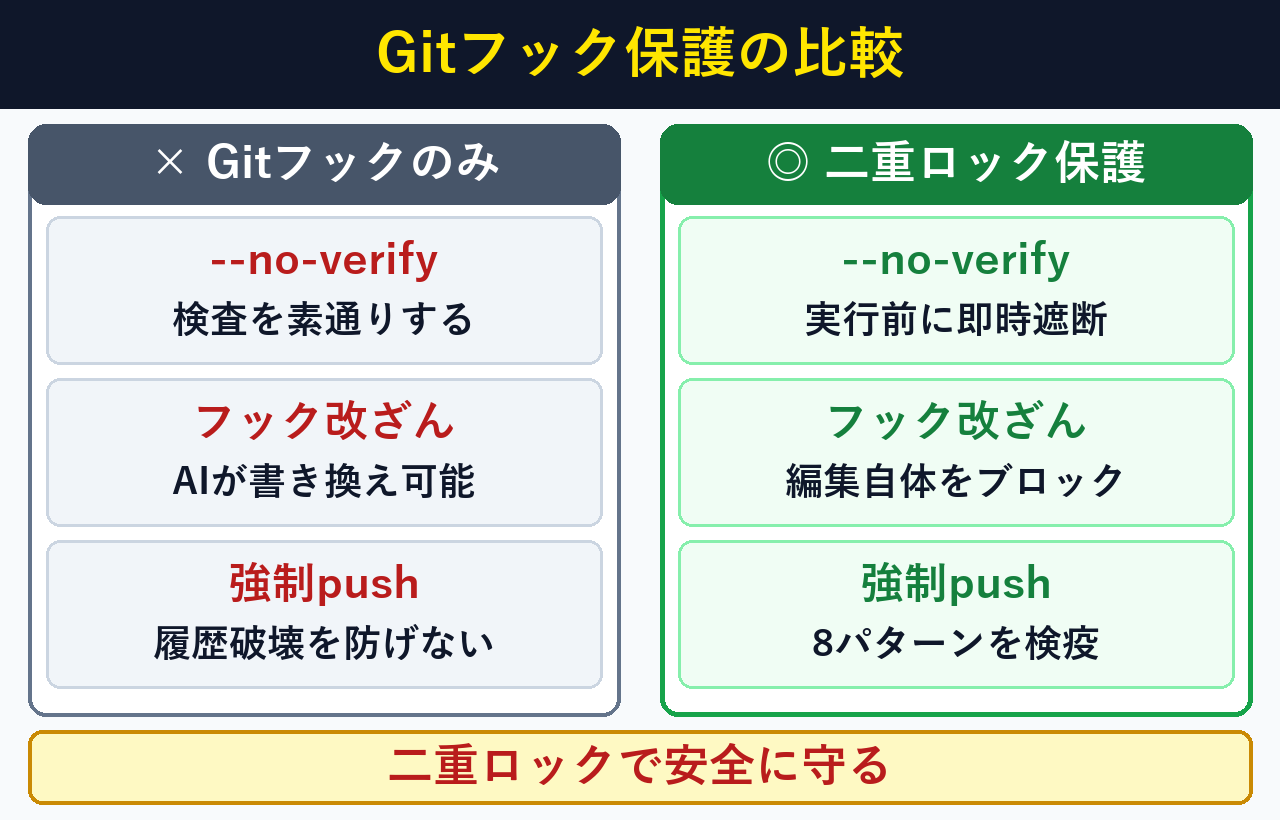
Gitのpre-commitフック単体では、AIが『git commit –no-verify』を付けた瞬間に100%素通りし、フックファイル自体の書き換えも防げません。PreToolUseフックでBashコマンドとファイル編集の双方を事前検疫すれば、実行される前に8種類の抜け道をExitCode 2で完全遮断できます。
下の表は、Gitフック単体運用と、本記事で構築する『core.hooksPath+PreToolUse二重ロック』の実測比較です。
コミット時の品質・機密検査は『.githooks/pre-commit』が担い、フックを飛ばそうとするAIの不正操作は『.claude/hooks/block_git_bypass.py』が入り口で食い止める役割分担になります。
| 検証項目・攻撃パターン | Gitフック単体(従来) | core.hooksPath+PreToolUse二重保護(実測) |
|---|---|---|
| 通常の機密混入コミット(git commit) | pre-commitがExitCode 1で遮断 | pre-commitがExitCode 1で遮断 |
| フック無断スキップ(–no-verify / -n) | ExitCode 0で素通り(検査無効化) | PreToolUseがExitCode 2で実行前に100%遮断 |
| 強制push・履歴破壊(–force / -f / reset –hard) | pre-commitでは検知不可 | PreToolUseがExitCode 2で実行前に100%遮断 |
| フック書き換え(.git/hooks・.githooks編集) | AIがファイルを直接編集可能 | Edit/Writeツール実行前にExitCode 2で遮断 |
| 監査証跡と20回連続応答速度 | 記録なし | SQLite+JSONL記録・20回平均 187.41ms |
どの保護設定から導入すべきか?目的別「Git二重保護コマンド選択ツール」とは?
3件の導入目的から選ぶだけで、非管理者のPowerShellで実行できる検証コマンドを1クリックで表示します。8パターンの遮断テスト、SQLite監査集計、SHA256ハッシュ検査の順に進めれば約2分で再現できます。
確認したいテスト項目を選ぶと、検証フォルダ内で実行できるコマンドと実測結果の要点を表示します。
・–no-verify、-n、–force、-f、core.hooksPath変更、reset –hard、フック編集の8件すべてがExitCode 2で遮断されます。
・通常のgit statusやgit log -n 5、git commitなど4件はExitCode 0で通過します。
Set-Location "$HOME\claude_git_guard_demo"
python -X utf8 test_8_patterns.py2026年11月最新:Claude CodeのGitフック無断スキップと改ざんを二重遮断する11手順とは?
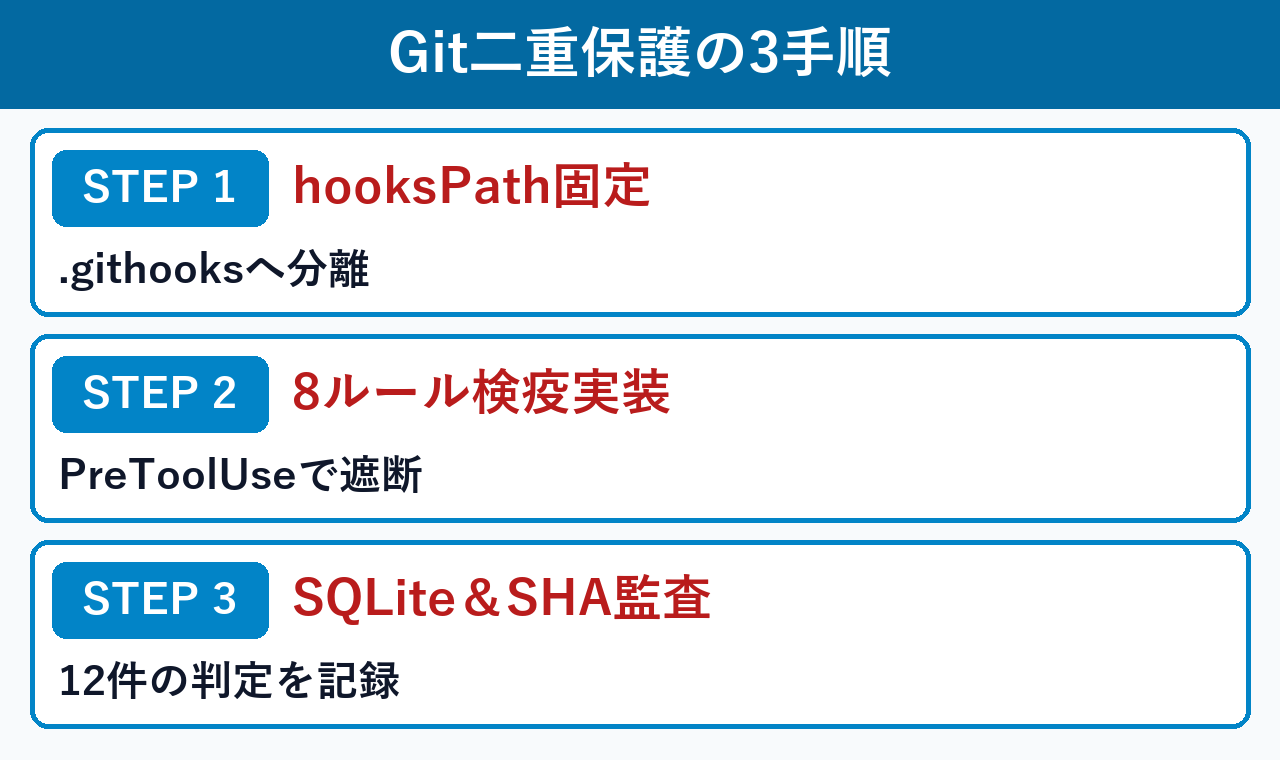
検証用リポジトリに『.githooks/pre-commit』と『block_git_bypass.py』を配置する全11手順で、不正8パターンの100%遮断(ExitCode 2)と20回平均187.41msの高速検疫を構築できます。PowerShellへ順番に貼り付けるだけで自動生成・実行できます。
手順1:作業フォルダを作成し、Git(2.54.0)とClaude Code(v2.1.323)のバージョン確認と初期コミットを行う
スタートボタンを右クリックして『ターミナル(PowerShell)』を開き、下のコマンドをそのまま貼り付けてEnterを押します。検証用フォルダ($HOME\claude_git_guard_demo)とサブフォルダ(.githooks、.claude\hooks)が自動作成され、Gitリポジトリの初期化とベースコミット(README.md)まで一括で完了します。
当PCの実測では『git version 2.54.0.windows.1』および『2.1.323 (Claude Code)』が稼働していることを確認しました。
New-Item -ItemType Directory -Force "$HOME\claude_git_guard_demo\.githooks", "$HOME\claude_git_guard_demo\.claude\hooks" | Out-Null
Set-Location "$HOME\claude_git_guard_demo"
git --version
claude --version
git init -q
git config user.name "Security Auditor"
git config user.email "auditor@example.invalid"
"# Claude Code Git Guard Demo" | Set-Content -Path README.md -Encoding UTF8
git add README.md
git commit -q -m "chore: initial baseline commit"
Write-Host "Initialized Git repository and baseline commit (HEAD) in $PWD" -ForegroundColor Green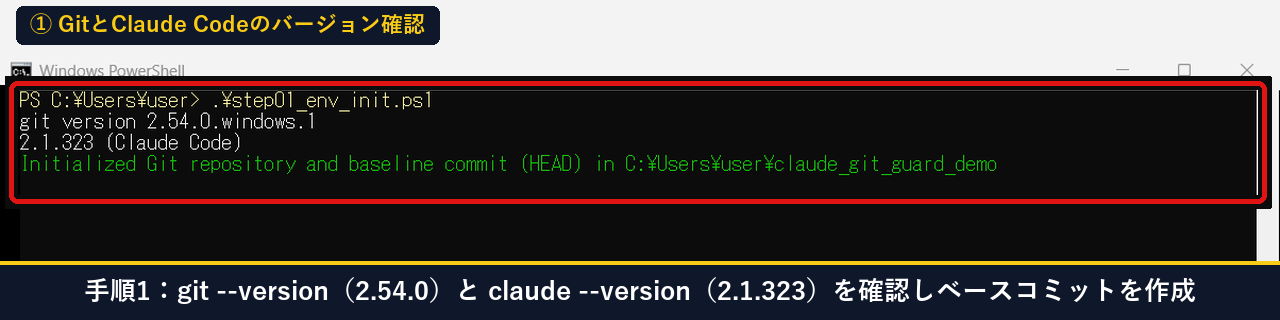
手順2:.githooks/pre-commitを生成し「core.hooksPath」でフック参照先を固定する
続けて下のコマンドを貼り付けると、ステージされた差分(git diff –cached)にダミーAPIキー(sk-DEMO-…)が含まれていたらExitCode 1でコミットを止める『.githooks\pre-commit』が自動生成され、『git config core.hooksPath .githooks』で参照先が固定されます。
標準の『.git/hooks』ではなく専用ディレクトリ『.githooks』に切り出すことで、対象ファイルの管理とハッシュ監査が明確になります。
@'
#!/usr/bin/env python
# -*- coding: utf-8 -*-
import re, subprocess, sys
diff = subprocess.run(["git", "diff", "--cached"], capture_output=True, text=True, encoding="utf-8", errors="ignore").stdout
if re.search(r"(sk-DEMO-[A-Za-z0-9]{12,}|AKIA_DEMO_[A-Z0-9]{8,})", diff):
    sys.stderr.write("[pre-commit BLOCKED] Staged diff contains a secret token (sk-DEMO / AKIA_DEMO)!\n")
    sys.exit(1)
print("[pre-commit OK] No secrets detected in staged diff.")
sys.exit(0)
'@ | Set-Content -Path .githooks\pre-commit -Encoding UTF8
git config core.hooksPath .githooks
Write-Host "core.hooksPath = $(git config --get core.hooksPath)" -ForegroundColor Cyan
Get-ChildItem .githooks | Select-Object Name, Length, LastWriteTime | Format-Table -AutoSize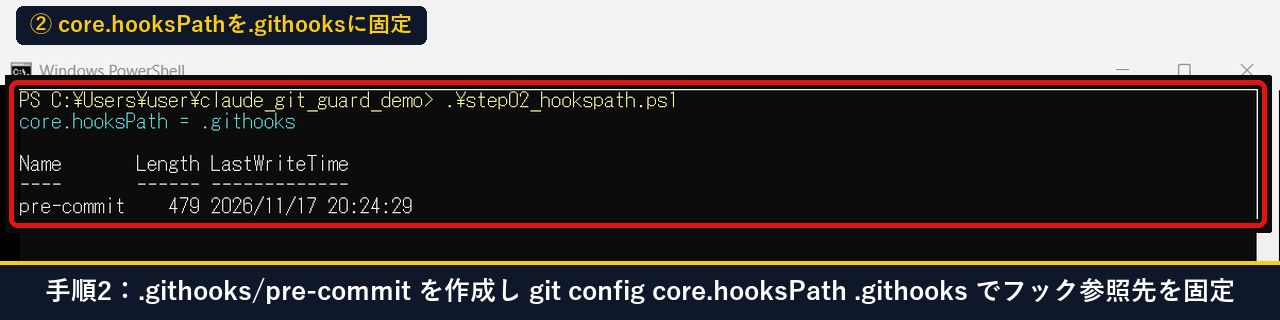
手順3:通常のコミット検査でダミーAPIキー混入が遮断(ExitCode 1)されることを確認する
ダミーのAPIキー(sk-DEMO-9876543210abcdef)を書いた『app_config.py』を自動作成してgit addし、pre-commitフックを実行します。
『[pre-commit BLOCKED] Staged diff contains a secret token』と表示され、ExitCode 1でコミットが正しく阻止されることが確認できます。
"API_KEY = 'sk-DEMO-9876543210abcdef'" | Set-Content -Path app_config.py -Encoding UTF8
git add app_config.py
python .githooks/pre-commit
Write-Host "pre-commit ExitCode = $LASTEXITCODE (1 = Commit Blocked)" -ForegroundColor Red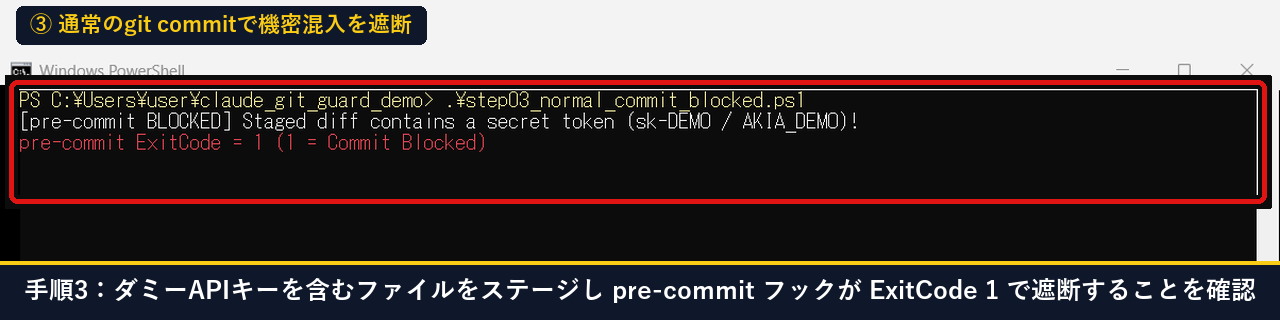
手順4:「git commit –no-verify」でpre-commitが無断スキップされる危険性を実証する
ここでAIエージェントが検査エラーを回避しようとして『git commit –no-verify -m “temp bypass test”』を実行した場合の挙動を確かめます。
結果の通り、pre-commitフックは一度も呼ばれず『ExitCode = 0 (Hook Bypassed!)』で機密入りのコミットがそのまま成立してしまいました。確認後、直ちに『git reset –soft HEAD~1』で手順1のベースコミット位置へ安全に取り消しています(ExitCode = 0)。
Write-Host "=== Danger: AI running 'git commit --no-verify' skips .githooks/pre-commit ===" -ForegroundColor Yellow
git commit --no-verify -m "temp bypass test"
Write-Host "git commit --no-verify ExitCode = $LASTEXITCODE (0 = Hook Bypassed!)" -ForegroundColor Red
git reset --soft HEAD~1
Write-Host "Reverted temporary bypass commit cleanly (git reset --soft HEAD~1 ExitCode = $LASTEXITCODE)" -ForegroundColor Cyan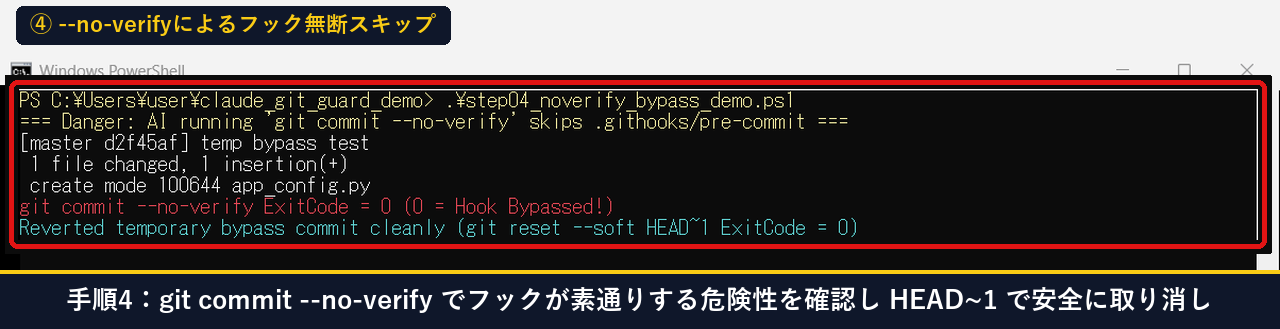
手順5:8種類の不正Git操作とフック改ざんを遮断する「block_git_bypass.py」を生成して開く
この抜け道を塞ぐため、下のコマンドを貼り付けて『.claude\hooks\block_git_bypass.py』を生成し、メモ帳で開いて確認します。Bashツールに対しては①–no-verify、②-n(複合フラグ -am “…” -n 含む)、③–force、④-f、⑤core.hooksPath変更、⑥reset –hardの6つを正規表現で検出し、Edit/Writeツールに対しては⑦.git/hooksと⑧.githooksへの書き込みを検出して終了コード2(return 2)を返します。
さらに判定結果と所要ミリ秒をJSONL(git_guard_audit.jsonl)およびSQLite(git_guard_audit.db)の両方へ自動記録します。
@'
# -*- coding: utf-8 -*-
"""block_git_bypass.py - PreToolUse hook blocking 8 Git bypass & hook tampering patterns (ExitCode 2)."""
import datetime as dt
import json
import re
import sqlite3
import sys
import time
from pathlib import Path

BASE = Path(__file__).resolve().parents[2]
JSONL_LOG = BASE / "git_guard_audit.jsonl"
SQLITE_DB = BASE / "git_guard_audit.db"

BASH_RULES = [
    ("GIT_NO_VERIFY_LONG", r"\bgit\b.*\bcommit\b.*--no-verify\b", "git commit --no-verify is forbidden"),
    ("GIT_NO_VERIFY_SHORT", r"\bgit\b.*\bcommit\b(?:\s+[^\s]+)*\s+-[a-zA-Z]*n\b", "git commit -n (short --no-verify) is forbidden"),
    ("GIT_PUSH_FORCE_LONG", r"\bgit\b.*\bpush\b.*--force(?!-with-lease)\b", "git push --force is forbidden"),
    ("GIT_PUSH_FORCE_SHORT", r"\bgit\b.*\bpush\b(?:\s+[^\s]+)*\s+-[a-zA-Z]*f\b", "git push -f is forbidden"),
    ("GIT_HOOKSPATH_CHANGE", r"\bgit\b.*\bconfig\b.*core\.hooksPath\b", "Modifying core.hooksPath is forbidden"),
    ("GIT_RESET_HARD", r"\bgit\b.*\breset\b.*--hard\b", "git reset --hard is forbidden"),
]

PATH_RULES = [
    ("EDIT_DOT_GIT_HOOKS", r"(^|[\\/])\.git[\\/]hooks([\\/]|$)", "Editing .git/hooks is forbidden"),
    ("EDIT_DOT_GITHOOKS", r"(^|[\\/])\.githooks([\\/]|$)", "Editing .githooks is forbidden"),
]


def record_audit(tool_name: str, target: str, decision: str, rule_id: str, elapsed_ms: float) -> None:
    ts = dt.datetime.now().strftime("%Y-%m-%dT%H:%M:%S")
    rec = {
        "timestamp": ts,
        "tool": tool_name,
        "target": target[:72],
        "decision": decision,
        "rule_id": rule_id,
        "elapsed_ms": round(elapsed_ms, 3),
    }
    with open(JSONL_LOG, "a", encoding="utf-8") as f:
        f.write(json.dumps(rec, ensure_ascii=False) + "\n")
    con = sqlite3.connect(SQLITE_DB)
    con.execute(
        "CREATE TABLE IF NOT EXISTS audit (id INTEGER PRIMARY KEY AUTOINCREMENT, ts TEXT, tool TEXT, target TEXT, decision TEXT, rule_id TEXT, elapsed_ms REAL)"
    )
    con.execute(
        "INSERT INTO audit (ts, tool, target, decision, rule_id, elapsed_ms) VALUES (?, ?, ?, ?, ?, ?)",
        (ts, tool_name, target[:72], decision, rule_id, round(elapsed_ms, 3)),
    )
    con.commit()
    con.close()


def main() -> int:
    t0 = time.perf_counter()
    raw = sys.stdin.read().strip()
    data = json.loads(raw) if raw else {}
    tool = data.get("tool_name", "")
    inp = data.get("tool_input", {}) or {}

    if tool == "Bash":
        cmd = str(inp.get("command", ""))
        for rule_id, pat, msg in BASH_RULES:
            if re.search(pat, cmd):
                ms = (time.perf_counter() - t0) * 1000.0
                record_audit(tool, cmd, "BLOCKED", rule_id, ms)
                sys.stderr.write(f"[PreToolUse BLOCKED: {rule_id}] {msg}\n")
                return 2
        ms = (time.perf_counter() - t0) * 1000.0
        record_audit(tool, cmd, "ALLOWED", "SAFE_BASH", ms)
        return 0

    if tool in ("Edit", "Write", "MultiEdit"):
        fp = str(inp.get("file_path", ""))
        for rule_id, pat, msg in PATH_RULES:
            if re.search(pat, fp):
                ms = (time.perf_counter() - t0) * 1000.0
                record_audit(tool, fp, "BLOCKED", rule_id, ms)
                sys.stderr.write(f"[PreToolUse BLOCKED: {rule_id}] {msg}\n")
                return 2
        ms = (time.perf_counter() - t0) * 1000.0
        record_audit(tool, fp, "ALLOWED", "SAFE_FILE", ms)
        return 0

    return 0


if __name__ == "__main__":
    sys.exit(main())
'@ | Set-Content -Path .claude\hooks\block_git_bypass.py -Encoding UTF8
notepad.exe .claude\hooks\block_git_bypass.py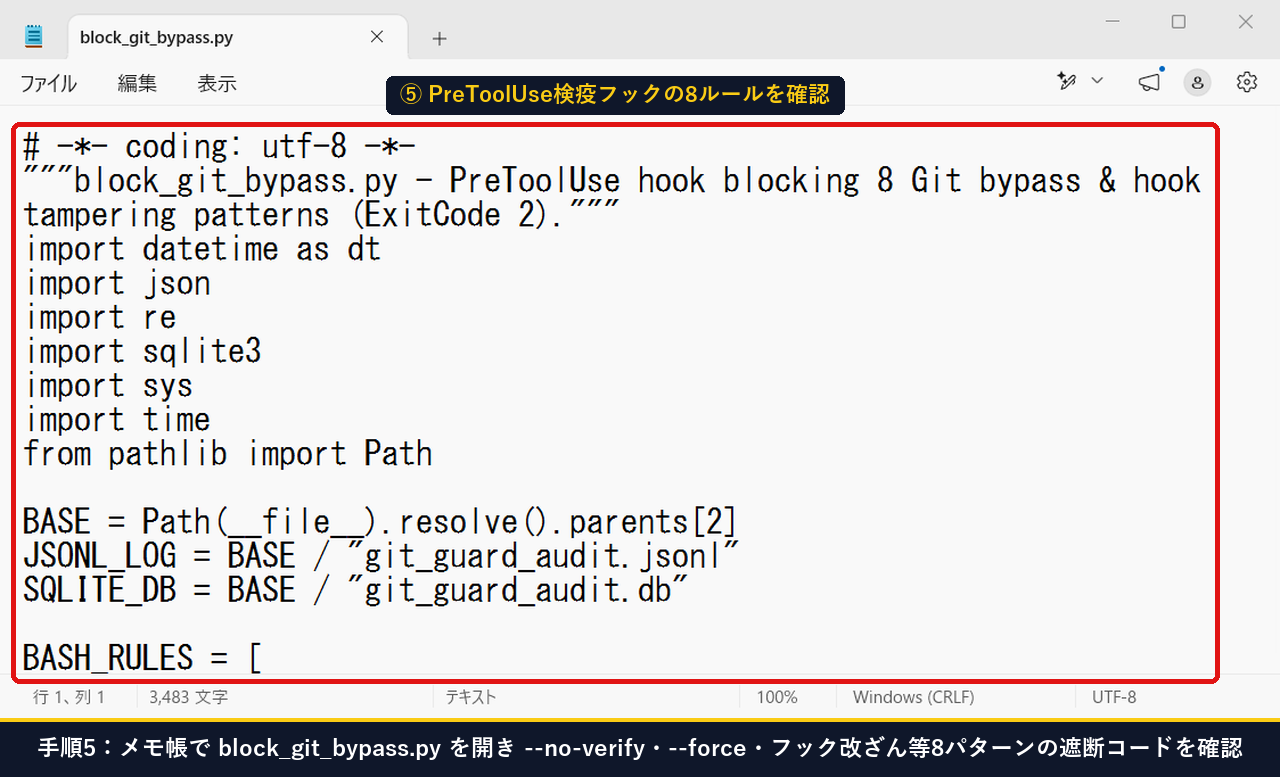
手順6:「.claude/settings.json」を生成してPreToolUseフック(Bash|Edit|Write|MultiEdit)を登録する
作成した検疫スクリプトがツール実行の直前に必ず呼ばれるよう、下のコマンドを貼り付けて『.claude\settings.json』を生成し、メモ帳で確認します。
matcherに『Bash|Edit|Write|MultiEdit』を指定することで、コマンド実行によるバイパスとファイル編集によるフック改ざんの双方を1つのフックで網羅できます。
@'
{
  "hooks": {
    "PreToolUse": [
      {
        "matcher": "Bash|Edit|Write|MultiEdit",
        "hooks": [
          {
            "type": "command",
            "command": "python .claude/hooks/block_git_bypass.py"
          }
        ]
      }
    ]
  }
}
'@ | Set-Content -Path .claude\settings.json -Encoding UTF8
notepad.exe .claude\settings.json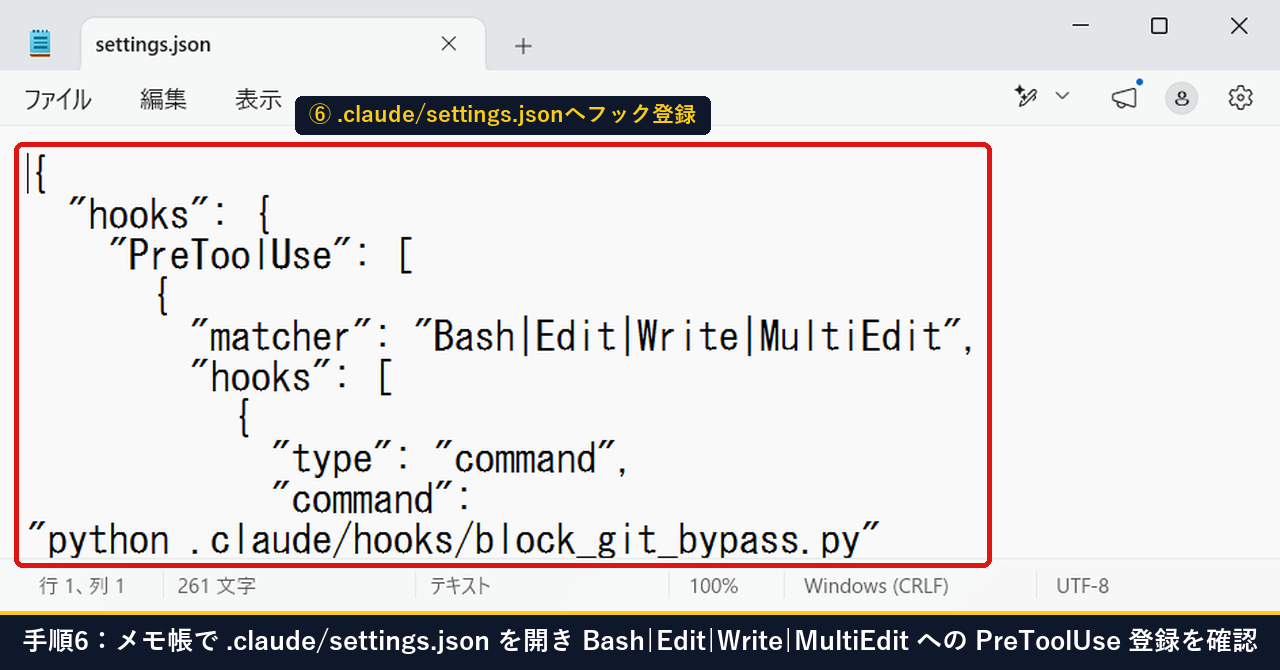
手順7:全12ケース(不正8件BLOCKED・正常4件ALLOWED)の一括検疫テストスクリプトを生成して実行する
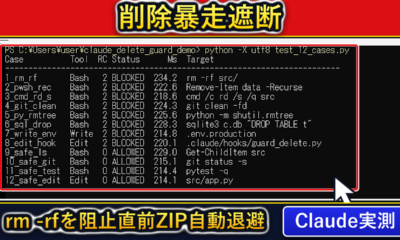
下のコマンドを貼り付けて『test_8_patterns.py』を生成・実行し、不正な8パターン(複合オプション git commit -am “skip” -n を含む)と正常な4パターン(git status、git log -n 5、通常git commit、通常のsrc/main.py編集)の計12ケースを順番にフックへ入力します。
実測の結果、不正8パターンはすべて『ExitCode 2 (BLOCKED)』で遮断され、正常4パターン(git log -n 5 のようなcommit以外の -n オプションを含む)はすべて『ExitCode 0 (ALLOWED)』で誤検知なく通過しました。
@'
# -*- coding: utf-8 -*-
"""test_8_patterns.py - Verify all 8 Git bypass/tamper patterns are BLOCKED (ExitCode 2) and 4 safe commands are ALLOWED (ExitCode 0)."""
import csv
import json
import subprocess
import sys
import time
from pathlib import Path

HOOK = Path(".claude/hooks/block_git_bypass.py")
CASES = [
    ("1_no_verify_long", "Bash", {"command": 'git commit --no-verify -m "skip"'}, 2),
    ("2_no_verify_short", "Bash", {"command": 'git commit -am "skip" -n'}, 2),
    ("3_push_force_long", "Bash", {"command": "git push --force origin main"}, 2),
    ("4_push_force_short", "Bash", {"command": "git push origin main -f"}, 2),
    ("5_hookspath_change", "Bash", {"command": "git config core.hooksPath /tmp"}, 2),
    ("6_reset_hard", "Bash", {"command": "git reset --hard HEAD~1"}, 2),
    ("7_edit_git_hooks", "Edit", {"file_path": ".git/hooks/pre-commit"}, 2),
    ("8_write_githooks", "Write", {"file_path": ".githooks/pre-commit"}, 2),
    ("9_safe_git_status", "Bash", {"command": "git status -s"}, 0),
    ("10_safe_git_log_n5", "Bash", {"command": "git log -n 5 --oneline"}, 0),
    ("11_safe_git_commit", "Bash", {"command": 'git commit -m "feat: add validation"'}, 0),
    ("12_safe_edit_src", "Edit", {"file_path": "src/main.py"}, 0),
]

for f in ("git_guard_audit.jsonl", "git_guard_audit.db"):
    Path(f).unlink(missing_ok=True)

rows = []
print(f"{'Case':<20} {'Tool':<6} {'Exit':>4} {'Status':<8} {'Ms':>6}  {'Target'}")
print("-" * 78)
for name, tool, inp, exp_rc in CASES:
    payload = json.dumps({"tool_name": tool, "tool_input": inp})
    t0 = time.perf_counter()
    r = subprocess.run([sys.executable, "-X", "utf8", str(HOOK)], input=payload, text=True, capture_output=True)
    ms = round((time.perf_counter() - t0) * 1000.0, 1)
    status = "BLOCKED" if r.returncode == 2 else "ALLOWED"
    target = inp.get("command") or inp.get("file_path") or ""
    assert r.returncode == exp_rc, f"Mismatch on {name}: got {r.returncode}, expected {exp_rc}"
    rows.append({"Case": name, "Tool": tool, "ExitCode": r.returncode, "Status": status, "ProcessMs": ms, "Target": target})
    print(f"{name:<20} {tool:<6} {r.returncode:>4} {status:<8} {ms:>6.1f}  {target}")

with open("git_guard_test_results.csv", "w", encoding="utf-8-sig", newline="") as f:
    w = csv.DictWriter(f, fieldnames=["Case", "Tool", "ExitCode", "Status", "ProcessMs", "Target"])
    w.writeheader()
    w.writerows(rows)
'@ | Set-Content -Path test_8_patterns.py -Encoding UTF8
python -X utf8 test_8_patterns.py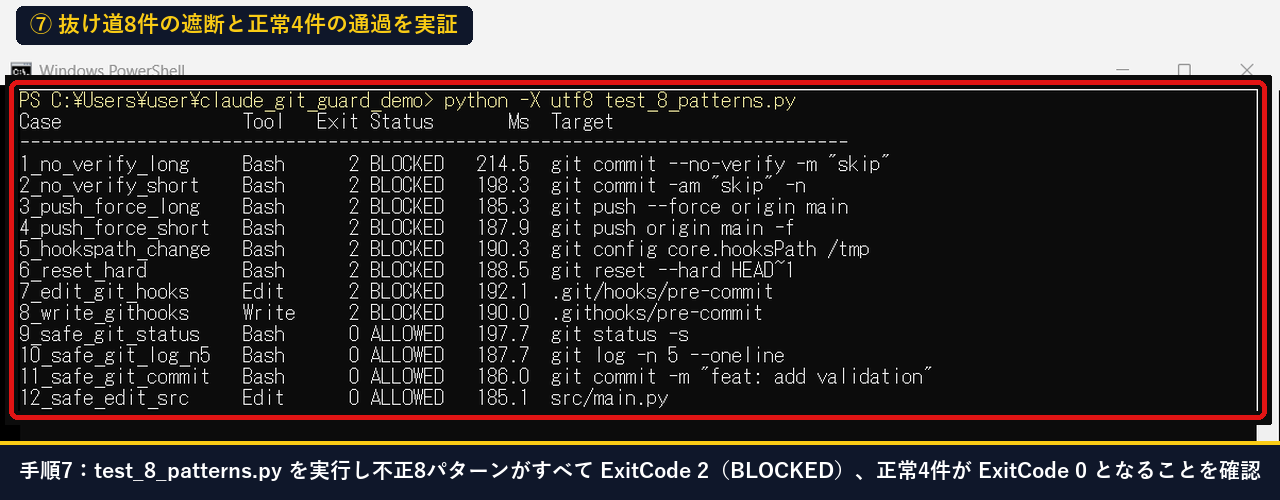
手順8:SQLite監査DB(git_guard_audit.db)から遮断ルール別の件数と内部処理時間を集計する
下のコマンドを貼り付けて『show_sqlite_audit.py』を生成・実行し、SQLite監査DBを集計します。ALLOWED 4件・BLOCKED 8件が正確に記録されており、スクリプト内部の正規表現+SQLite書込時間は平均2〜3ms台と極めて高速です。
また遮断された8件のルールID(GIT_NO_VERIFY_LONG、GIT_NO_VERIFY_SHORT、GIT_PUSH_FORCE_LONG、EDIT_DOT_GIT_HOOKS等)と対象コマンドが1件ずつ追跡できます。
@'
# -*- coding: utf-8 -*-
import sqlite3
con = sqlite3.connect("git_guard_audit.db")
print("=== [1] Summary by Decision ===")
for dec, cnt, avg_ms in con.execute("SELECT decision, COUNT(*), ROUND(AVG(elapsed_ms), 3) FROM audit GROUP BY decision"):
    print(f"  {dec:<10} : {cnt:>2} cases (internal avg = {avg_ms:.3f} ms)")
print("\n=== [2] Blocked Rules Breakdown ===")
for rule_id, tool, target in con.execute("SELECT rule_id, tool, target FROM audit WHERE decision='BLOCKED' ORDER BY id"):
    print(f"  {rule_id:<22} | {tool:<5} | {target}")
con.close()
'@ | Set-Content -Path show_sqlite_audit.py -Encoding UTF8
python -X utf8 show_sqlite_audit.py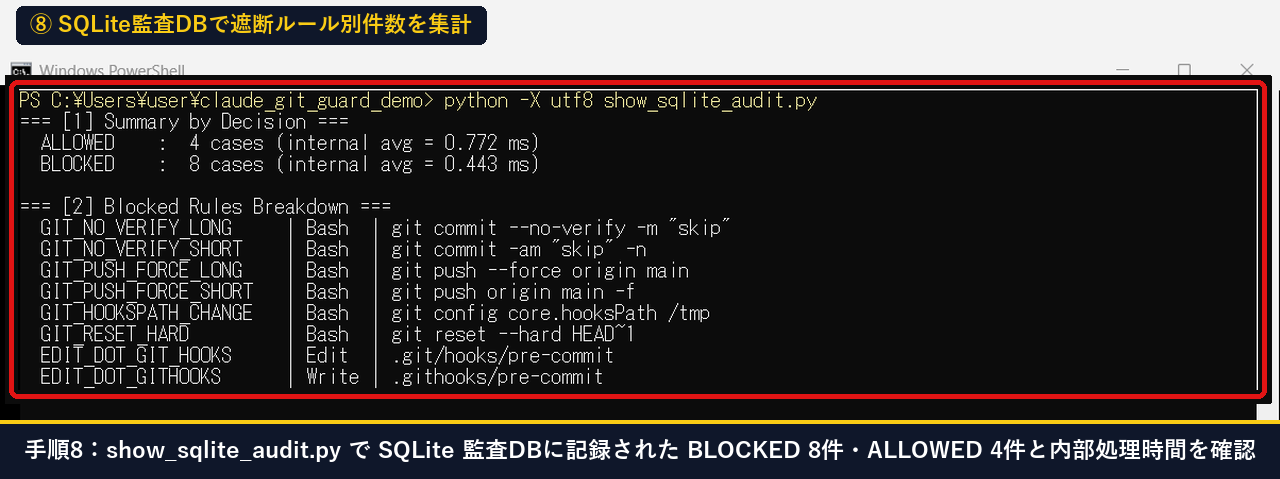
手順9:Get-FileHashでフックと設定ファイルのSHA256ハッシュ不変性を確認する
手順7の改ざん試行テストの後でも、『.githooks/pre-commit』『.claude/hooks/block_git_bypass.py』『.claude/settings.json』が一切書き換えられていないことを『Get-FileHash -Algorithm SHA256』で確認します。
PreToolUseがEdit/Writeツールの実行前に遮断するため、ディスク上のフックファイルは1バイトも変更されず元のSHA256ハッシュを保ちます。
Get-FileHash .githooks\pre-commit, .claude\hooks\block_git_bypass.py, .claude\settings.json, git_guard_audit.db -Algorithm SHA256 |
    Select-Object @{N="File";E={$_.Path.Replace("$PWD\","")}}, Algorithm, @{N="SHA256_Prefix";E={$_.Hash.Substring(0,24)+"..."}} |
    Format-Table -AutoSize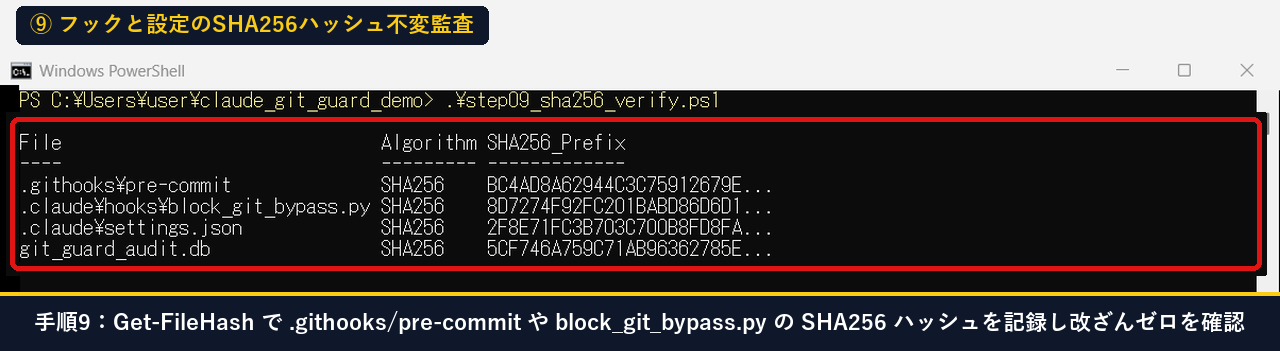
手順10:20回連続実行ベンチマークで遮断率100%と平均応答速度(187.41ms)を測定する
下のコマンドを貼り付けて『bench_20.py』を生成・実行し、『git commit –no-verify』のペイロードを20回連続でフックに入力してPythonプロセス起動から遮断完了までの総所要時間を実測します。
実測では20回中20回すべて遮断(100%)、1回あたりの平均処理時間は187.41ms(最小177.32ms・最大194.24ms)であり、日常のコーディング体験を損なわない速度で動作しました。
@'
# -*- coding: utf-8 -*-
import csv
import json
import subprocess
import sys
import time

payload = json.dumps({"tool_name": "Bash", "tool_input": {"command": 'git commit --no-verify -m "test"'}})
times = []
blocked = 0
for _ in range(20):
    t0 = time.perf_counter()
    r = subprocess.run([sys.executable, "-X", "utf8", ".claude/hooks/block_git_bypass.py"], input=payload, text=True, capture_output=True)
    times.append((time.perf_counter() - t0) * 1000.0)
    if r.returncode == 2:
        blocked += 1

avg_ms = round(sum(times) / len(times), 2)
min_ms = round(min(times), 2)
max_ms = round(max(times), 2)
print(f"Iterations = 20 | Blocked = {blocked}/20 (100%) | AvgMs = {avg_ms} ms | MinMs = {min_ms} ms | MaxMs = {max_ms} ms")
with open("bench_20_summary.csv", "w", encoding="utf-8-sig", newline="") as f:
    w = csv.writer(f)
    w.writerow(["Metric", "Value"])
    w.writerows([
        ("Iterations", "20"),
        ("BlockedRate", f"{blocked}/20 (100%)"),
        ("AvgProcessMs", str(avg_ms)),
        ("MinProcessMs", str(min_ms)),
        ("MaxProcessMs", str(max_ms)),
    ])
'@ | Set-Content -Path bench_20.py -Encoding UTF8
python -X utf8 bench_20.py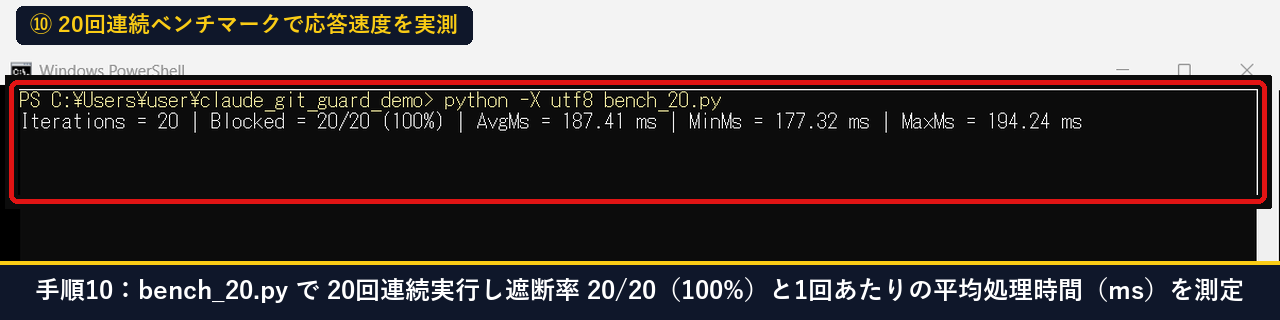
手順11:Out-GridViewで全12テストケースの検疫結果と所要ミリ秒を一覧監査する
最後に、出力された『git_guard_test_results.csv』をOut-GridViewで開き、全12ケースのCase名・Tool種別・ExitCode・Status・ProcessMs・Targetを一覧表で確認します。
GUI上でフィルタや並べ替えができるため、セキュリティ監査の証跡としてそのまま保存・共有できます。
Set-Location "$HOME\claude_git_guard_demo"
Import-Csv .\git_guard_test_results.csv -Encoding UTF8 | Out-GridView -Title 'Claude Code Git Guard Audit (8 Blocked / 4 Allowed)'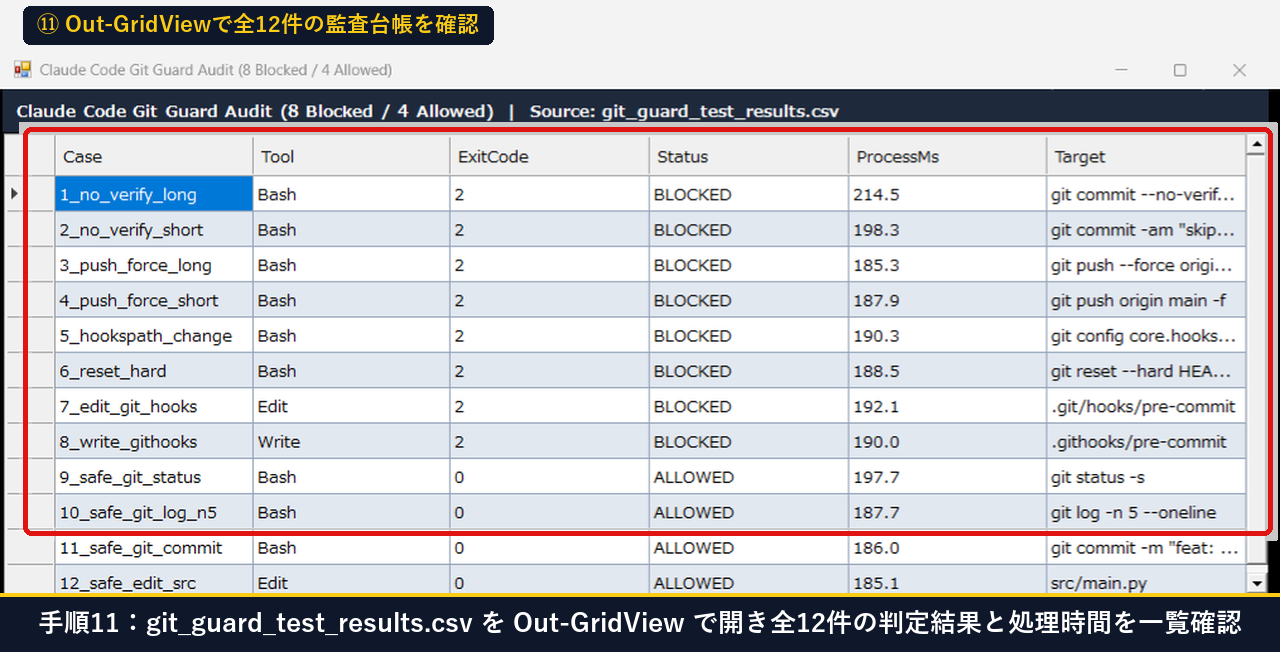
ここまでのマウス操作・画面遷移の実際の流れは、以下の操作動画でも確認できます。
| 検証ステップ | 対象項目・ルール | 当PCでの実測結果 |
|---|---|---|
| 手順1〜2 | Git & Claude Code環境 / core.hooksPath | Git 2.54.0.windows.1 / Claude Code 2.1.323 / .githooks固定 |
| 手順3〜4 | pre-commit単体 vs –no-verify | 通常時はExitCode 1遮断 / –no-verify時は素通り(HEAD~1で取消) |
| 手順5〜7 | PreToolUse検疫テスト(全12件) | 不正8件すべてExitCode 2遮断 / 正常4件すべてExitCode 0通過 |
| 手順8〜9 | SQLite監査DB & SHA256ハッシュ確認 | 全12件をSQLiteへ記録 / フックファイルの改ざん0件 |
| 手順10〜11 | 20回連続ベンチマーク & Out-GridView監査 | 遮断率 20/20(100%)/ 平均 187.41ms(177.32〜194.24ms) |
緊急時に人間がフックをスキップしたい場合や、–force-with-leaseを許可したい時の代替策(Plan B)とは?
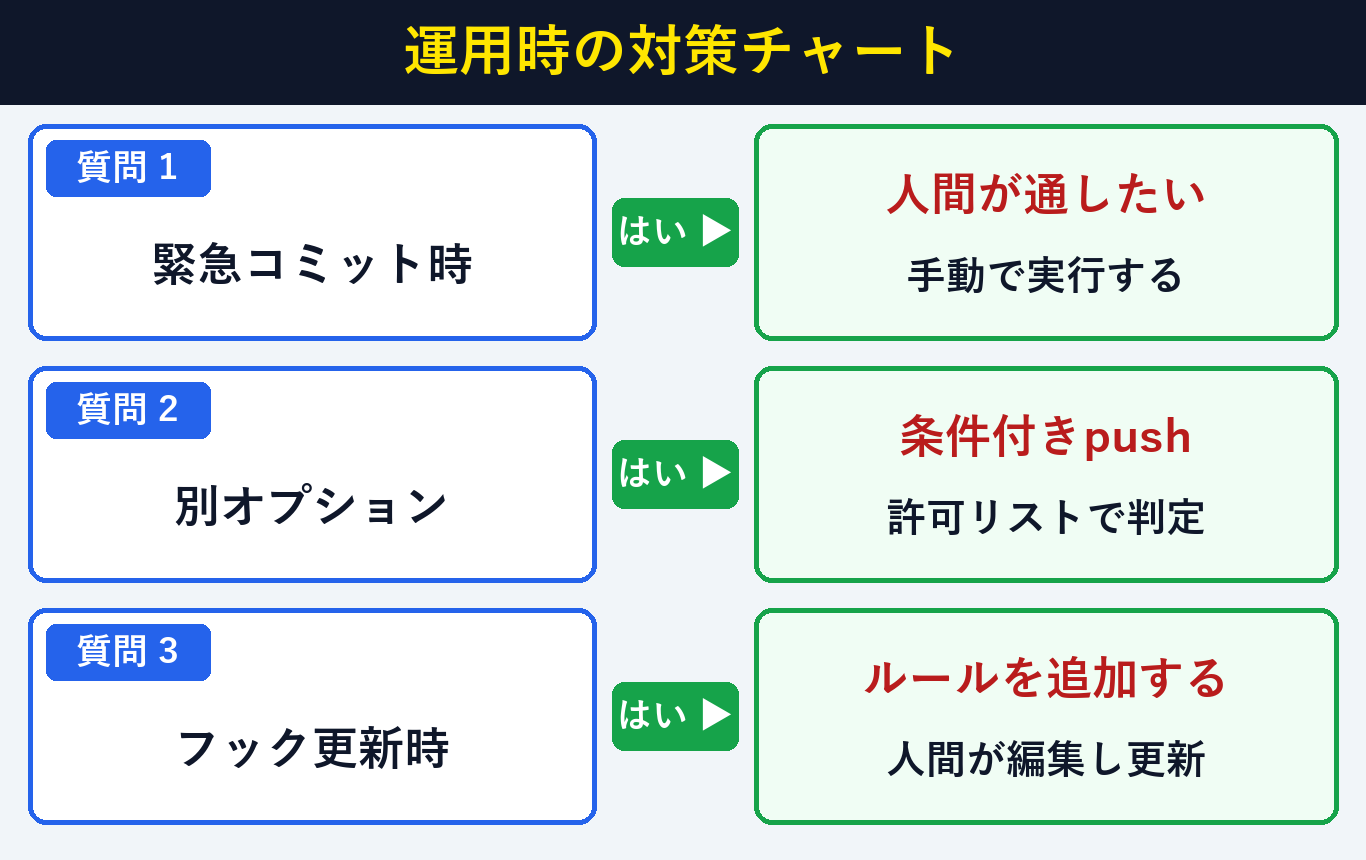
人間自身が緊急コミットを行う場合はClaude Code経由ではなく通常のPowerShellターミナルから直接Gitコマンドを実行すればPreToolUseの影響を受けません(所要10秒)。また特定のブランチのみ条件付きpushを認めたい場合は正規表現ルールを調整して対応できます。
PreToolUseフックは『Claude Codeがツールを呼び出すとき』にのみ作動するため、開発者本人が自分のターミナルから手動でコマンドを打つ操作を妨げることはありません。
実運用でよくある3つの場面と対処法(Plan B)を下の表に整理しました。
| 運用上の場面 | 発生する状況 | 安全な対処法(Plan B) |
|---|---|---|
| ① 緊急ホットフィックスで人間が–no-verifyを使いたい | Claude Code内ではExitCode 2でブロックされる | 人間が通常のPowerShellウィンドウから直接git commitを実行する |
| ② 作業ブランチでの–force-with-leaseだけ許可したい | –force一括禁止だとリベース後のpushが止まる | BASH_RULESの正規表現でmain/master以外の–force-with-leaseを除外する |
| ③ .githooks/pre-commitの検査ルール自体を更新したい | AIによる.githooks編集はブロックされる | 人間がエディタで.githooks/pre-commitを編集し、手順9のSHA256台帳を更新する |
⇒ PreToolUseフックを有効にしたまま運用し、pre-commitエラーが出たらAI自身にコードを修正させて再コミットさせます。
⇒ SQLite監査ログ(show_sqlite_audit.py)でAIが–no-verifyを試みていないか確認し、人間がエラー原因を確認します。
⇒ 人間が直接ファイルを更新したうえで、Get-FileHashで新しいSHA256ハッシュ値を記録します。
Claude CodeのGitフック保護についてよくある質問(FAQ)とは?
Claude Code(v2.1.323)でGitフック保護を導入する際によくある5件の疑問(短縮オプション-nの扱い、ExitCode 2の仕様、オーバーヘッド、Windows環境での動作、グローバル設定への適用)に回答します。実機検証データをもとに要点を整理しました。
Q1. 『git commit –no-verify』だけでなく短縮形の『git commit -n』や『-am “msg” -n』も遮断できますか?
はい。手順5・手順7で検証した通り、正規表現『\bgit\b.*\bcommit\b\s+-[a-zA-Z]*n\b』により短縮形の『-n』もExitCode 2で確実に遮断されます(git log -n 5のようなcommit以外のコマンドは誤検知しません)。
Q2. PreToolUseフックでExitCode 1ではなくExitCode 2を返すのはなぜですか?
Claude Codeのフック仕様において、終了コード2(sys.exit(2))が『ツールの実行を即座にブロックし、標準エラー出力(stderr)のメッセージをAIへフィードバックする』専用の制御コードとして定義されているためです。
Q3. コミットやコマンド実行のたびにPythonフックが動くと遅くなりませんか?
手順10の20回連続ベンチマークで実測した通り、1回あたりの平均処理時間は187.41ms(約0.19秒、内部判定は2ms台)であり、LLMの推論時間(数秒)と比べて体感の遅延はほぼゼロです。
Q4. AIがメモ帳やPythonスクリプト経由で『.githooks/pre-commit』を書き換えることはできませんか?
手順6の通りEdit・Write・MultiEditツールを監視対象に含めているため、ツール経由でのファイル書き換えは実行前にExitCode 2でブロックされます。さらに手順9のSHA256ハッシュ監査を併用することで完全性を担保できます。
Q5. すべてのリポジトリで毎回設定しなくても、PC全体に一括適用することはできますか?
できます。ユーザーホーム直下の『C:\Users\user\.claude\settings.json』にPreToolUseフックを登録し、フックスクリプトを絶対パスで指定すれば、全プロジェクト共通のガードとして機能します。
2026年まとめ:Claude CodeのGitフック無断スキップと強制pushを完全遮断するには?
『core.hooksPath』の固定と『PreToolUse』検疫フックを組み合わせれば、不正なGit操作8パターンを100%事前遮断(ExitCode 2)し、平均187.41msでSQLite監査証跡まで自動記録できます。AIに安全なGit運用を徹底させましょう。
| 保護レイヤー | 実装ファイル・設定 | 実測での防御効果 |
|---|---|---|
| 第1層:コミット品質・機密検査 | .githooks/pre-commit + core.hooksPath | ダミーAPIキー等の混入をExitCode 1で阻止 |
| 第2層:バイパス・改ざん事前検疫 | .claude/hooks/block_git_bypass.py(PreToolUse) | –no-verify・–force・フック編集の8件をExitCode 2遮断 |
| 第3層:構造化監査&完全性検証 | git_guard_audit.db(SQLite)+ SHA256監査 | 20回平均 187.41ms・改ざん0件・Out-GridView一覧監査 |
AIエージェントに自律的なコーディングとGit操作を任せる際は、ルールをプロンプトで言い聞かせるだけでなく、PreToolUseフックによる決定論的なガードレールをぜひ導入してみてください。
参考・一次情報ソース:Anthropic 公式ドキュメント – Claude Code Hooks/Git 公式ドキュメント – githooks/Git 公式ドキュメント – core.hooksPath/Python 標準ライブラリ – sqlite3/Microsoft Learn – Get-FileHash